На checkroi.ru стоит сертификат Let’s Encrypt, выпущенный 28 сентября 2026 года. Действует он до 27 декабря, то есть ровно 90 дней. Мы за него ничего не платили, и посетитель этого не заметит: замок в адресной строке выглядит так же, как у сайта с сертификатом за десятки тысяч рублей.
Ниже разберём, какой SSL-сертификат нужен вашему сайту, где взять его бесплатно, когда платный всё-таки оправдан, как установить и проверить сертификат и почему с 2026 года сроки его жизни режут каждый год.
Как устроено само шифрование и что происходит при рукопожатии браузера с сервером, мы подробно расписали в разборе про протоколы SSL и TLS. Здесь речь о сертификате как о вещи, которую владелец сайта выбирает, получает и продлевает.
Если путаетесь в буквах в адресе, начните с материала о разнице между HTTP и HTTPS: без сертификата HTTPS не включится.
А если хотите научиться собирать и настраивать сайты сами, от вёрстки до сервера, загляните в подборку курсов по веб-разработке.
 Рекомендуем курсы по веб-разработке
 SkillboxПрофессия «Fullstack-разработчик на PHP»166 715 ₽12 месяцев
 НетологияFullstack-разработчик на Python137 000 ₽21 месяц
 Академия СинергияВеб-разработчик141 036 ₽6 месяцев
 SkillFactoryПрофессия Fullstack-разработчик на Python158 040 ₽16 месяцев
 OTUSFullstack разработчик JavaScript75 000 ₽6 месяцев
 GeekBrainsФакультет fullstack JavaScript134 700 ₽15 месяцев
Что такое SSL-сертификат простыми словами
SSL-сертификат — это небольшой файл на сервере сайта, в котором записаны три вещи: доменное имя, открытый ключ шифрования и подпись удостоверяющего центра (организации, которой доверяют браузеры). По этой подписи браузер понимает, что открыл именно ваш сайт, а не подделку, и что ключ принадлежит вам.
У сертификата есть пара: закрытый ключ. Он лежит только на вашем сервере и никому не отправляется. Если закрытый ключ утёк, сертификат надо отзывать и выпускать заново.
Название «SSL» осталось по привычке. Сам протокол SSL давно не используется, сайты работают по TLS, но сертификаты по-прежнему называют SSL-сертификатами, TLS-сертификатами или сертификатами безопасности. Это одно и то же.
Нужен ли сертификат вашему сайту
Нужен, даже если на сайте нет формы оплаты и личного кабинета. Причин три.
Браузер. Chrome давно помечает страницы без HTTPS как «Не защищено». В октябре 2025 года Google объявил, что с выходом Chrome 154 в октябре 2026 года настройка Always Use Secure Connections (автоматический переход на HTTPS) включится по умолчанию: браузер будет спрашивать разрешение перед первым заходом на публичный сайт без HTTPS. Посетитель увидит предупреждение раньше, чем ваш сайт.
Поиск. Google с 2014 года учитывает HTTPS как сигнал ранжирования, пусть и слабый. Важнее другое: человек, которого браузер напугал предупреждением, обычно закрывает вкладку.
Данные. Любая форма, будь то заявка, подписка или вход, отправляет то, что ввёл человек. Без шифрования это видно всем, кто сидит в той же сети Wi-Fi.
Канал основателя Checkroi Вани Буявца3 800 человек читают мой Телеграм-канал про нейросетиСобрал промпты для Claude Code и ChatGPT, разборы ИИ-инструментов и лайфхаки по продвижению бизнеса в одном местеПрисоединитьсяКороткий ответ. Сертификат нужен любому публичному сайту. Вопрос только в том, какой выбрать и как не забыть его продлить.
Какие бывают сертификаты: DV, OV и EV
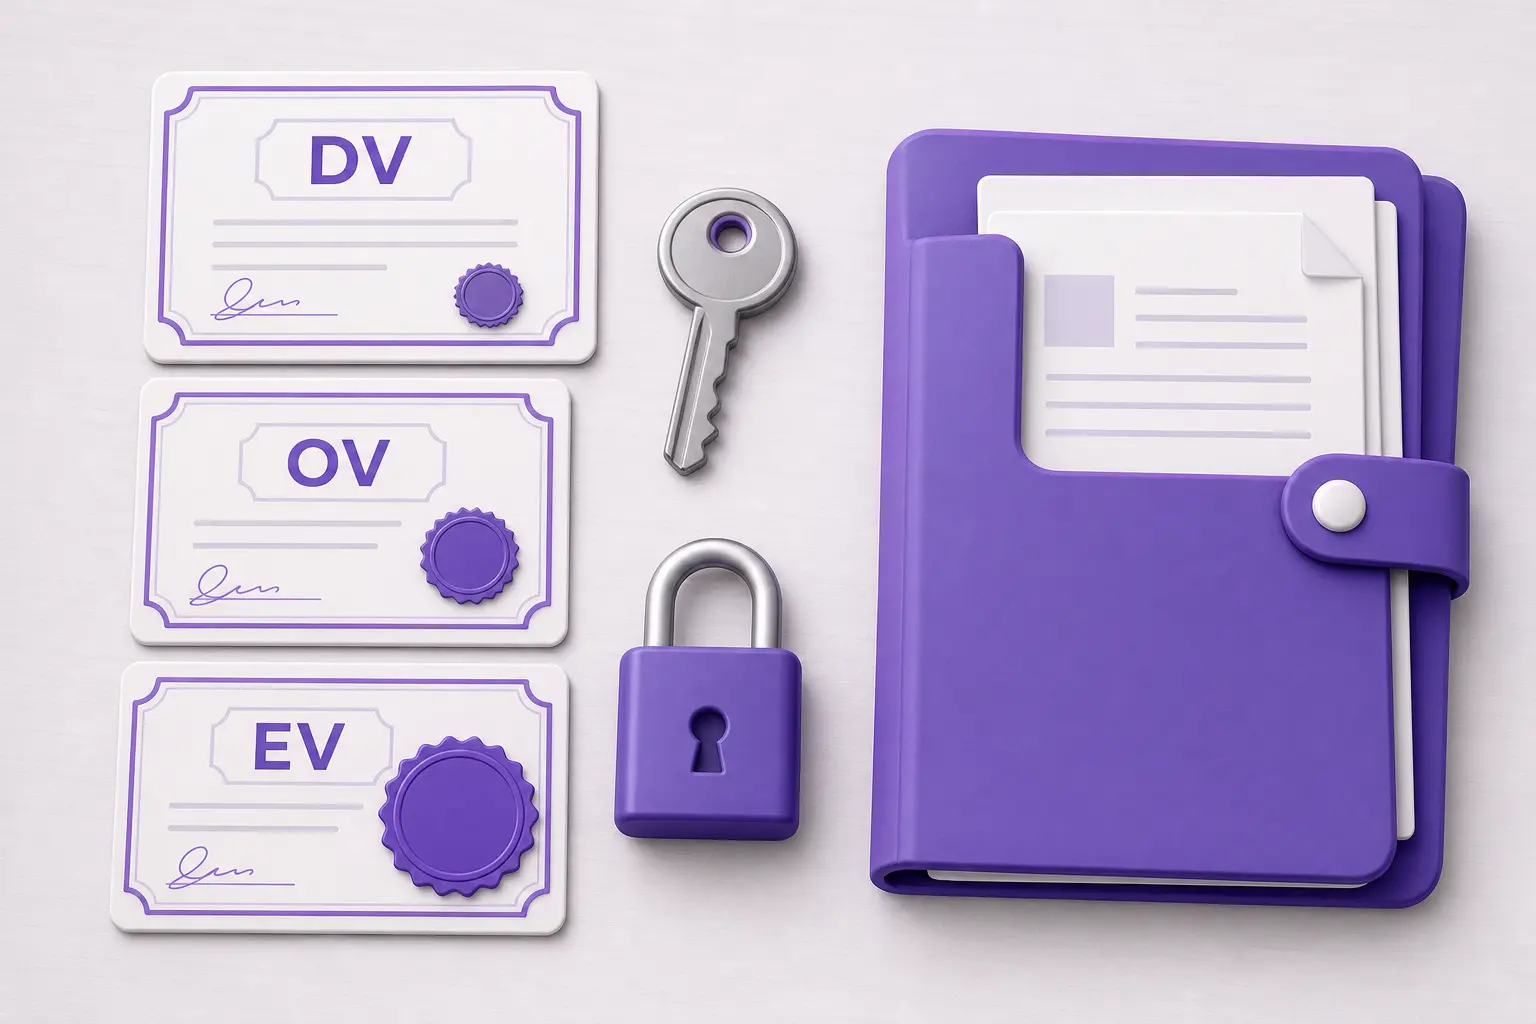
Сертификаты различаются тем, что именно проверяет удостоверяющий центр перед выпуском. Шифрование у всех трёх типов одинаково стойкое, разница в том, сколько информации о владельце зашито в файл.
| Тип | Что проверяют | Кто может получить | Сколько ждать | Кому подходит |
|---|---|---|---|---|
| DV (Domain Validation) | что вы управляете доменом | кто угодно, включая физлиц | обычно минуты | блоги, лендинги, сайты-визитки, большинство магазинов |
| OV (Organization Validation) | домен и существование компании по документам | юрлица и ИП | дольше DV: центр проверяет документы | корпоративные сайты, где важно показать название компании |
| EV (Extended Validation) | домен, компанию, её адрес и полномочия заявителя | только юрлица | дольше всех: проверок больше | банки, платёжные сервисы, крупные финансовые компании |
Раньше EV выделялся зелёной строкой с названием компании прямо в адресной строке. С версии 77 Chrome перенёс эту плашку в сведения о сайте, которые открываются по клику на значок слева от адреса. Посетитель, который туда не заглядывает, разницы между DV и EV не увидит.
Один домен, wildcard и мультидомен
Дальше надо решить, сколько адресов закроет сертификат.
- Однодоменный защищает один адрес, обычно вместе с вариантом на www: example.ru и www.example.ru. Наш сертификат как раз такой.
- Wildcard (сертификат со звёздочкой, *.example.ru) закрывает все поддомены одного уровня: shop.example.ru, blog.example.ru, msk.example.ru. Удобен, если поддоменов много или они появляются часто.
- Мультидоменный (SAN, от Subject Alternative Name: список дополнительных имён внутри сертификата) объединяет разные домены в одном файле: example.ru, example.com, primer.рф.
Если не знаете, что выбрать. Берите бесплатный DV на свой домен и www. Этого хватает почти любому сайту, а wildcard имеет смысл, когда поддоменов больше трёх-четырёх.
Бесплатный или платный сертификат
Самый известный бесплатный удостоверяющий центр называется Let’s Encrypt, это некоммерческий проект. Он выпускает только DV-сертификаты, зато автоматически и без ограничений по числу сайтов. Лимиты есть только от злоупотреблений: например, не больше 50 новых сертификатов на один зарегистрированный домен за 7 дней, обычному сайту до этого далеко.
Бесплатный wildcard у Let’s Encrypt тоже есть, но выпускается только с проверкой через DNS (DNS-01): в DNS-записях домена появляется специальная TXT-запись. Чтобы продление шло само, нужен DNS-хостинг с API, иначе запись придётся менять руками при каждом перевыпуске.
Многие хостинги, конструкторы сайтов и сервисы вроде Cloudflare ставят бесплатный сертификат сами, часто тот же Let’s Encrypt. Тильда, например, подключает бесплатный сертификат после привязки своего домена, но просит перед этим отключить редиректы на https и www и опцию DNSSEC у регистратора.
Платный сертификат стоит брать в трёх случаях:
- нужен OV или EV, то есть название компании внутри сертификата: этого бесплатные центры не выдают;
- нужна финансовая гарантия удостоверяющего центра на случай ошибки при выпуске, её иногда требуют партнёры или тендерная документация;
- сертификат ставится на оборудование или старую систему, где автоматическое продление настроить нельзя.
Часто думают, что платный сертификат шифрует надёжнее. Это не так: стойкость шифрования зависит от ключа и настроек сервера, а цена сертификата на неё не влияет. Длина ключа и набор алгоритмов у бесплатного DV и у дорогого EV могут быть одинаковыми. Как подбирают ключи и проверяют настройки сервера, учат на курсах по информационной безопасности.
Российский сертификат Минцифры: кому и зачем
С 2022 года у российских организаций есть ещё один вариант: сертификат Национального удостоверяющего центра. Заявку подаёт юрлицо через раздел о сертификатах безопасности на Госуслугах.
Главная оговорка касается доверия браузеров. Корневой сертификат Национального центра не встроен в Chrome, Safari, Firefox и Edge. Яндекс Браузер добавил корни сторонних удостоверяющих центров в своё хранилище и доверяет их сертификатам, если домен записан в два публичных журнала Certificate Transparency (открытые реестры всех выпущенных сертификатов). В остальных браузерах посетитель увидит ошибку, пока сам не установит корневой сертификат.
Поэтому российский сертификат обычно ставят как запасной вариант или вторым, рядом с международным: если международный центр откажет в продлении, сайт не останется без HTTPS. Для обычного блога или магазина, который спокойно получает Let’s Encrypt, менять его на российский смысла нет.
CheckroiПодборка курсов по веб-разработке211 курсов • 41 школаСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
Как получить и установить сертификат
Путь зависит от того, где живёт сайт. Почти всегда это один из трёх вариантов.
Сайт на хостинге или в конструкторе
Самый простой случай. В панели хостинга ищите раздел про SSL-сертификаты или бесплатный SSL, выбирайте домен и Let’s Encrypt. Хостинг сам подтвердит владение доменом, выпустит сертификат и будет его продлевать.
Одно условие: домен уже должен смотреть на этот хостинг. Если вы только что поменяли DNS-записи, сертификат может не выпуститься, пока изменения не разошлись по сети. Как это устроено и почему иногда приходится ждать, мы объясняли в статьях о том, как работает DNS, и о TTL записей.
Если хостинг ещё не выбран, проверьте, умеет ли он бесплатный SSL в один клик: в нашем разборе как выбрать хостинг это один из критериев. Сайты на WordPress обычно получают сертификат через панель хостинга, о первых шагах с этим движком есть пошаговый план.
CheckroiПодборка курсов по WordPress22 курса • 8 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
Свой сервер: Certbot и Let’s Encrypt
Если у вас VPS (арендованный виртуальный сервер) с Nginx или Apache, сертификат выпускает программа Certbot. Её делает фонд EFF, она общается с Let’s Encrypt по протоколу ACME (стандарт автоматического выпуска сертификатов) и сама прописывает сертификат в настройки веб-сервера.
CheckroiПодборка курсов по Nginx23 курса • 12 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
Для Nginx по документации Certbot хватает одной команды, а вторая проверяет, что продление сработает без вашего участия:
sudo certbot --nginx
sudo certbot renew --dry-run
Первая команда спросит домены и почту, подтвердит домен и перепишет конфигурацию Nginx. Вторая делает пробный перевыпуск и ничего не меняет. При установке из пакета Certbot сам ставит таймер продления. На нашем сервере он выглядит так (вывод systemctl list-timers | grep certbot, 20 ноября 2026 года):
Fri 2026-11-20 15:17:37 MSK 3h 0min Fri 2026-11-20 04:20:39 MSK 7h ago certbot.timer certbot.serviceВ выводе видно, что прошлый запуск был в 04:20, а следующий назначен на 15:17. Certbot при каждом запуске перевыпускает только те сертификаты, срок которых подходит к концу. Если таймера нет, документация предлагает добавить запуск certbot renew -q в cron.
Пишете сайт сами и выкладываете его на сервер, как в нашем материале про сайт на Python? Ставьте Certbot сразу после того, как сайт открылся по HTTP: дальше всё продлевается само.
Платный сертификат у удостоверяющего центра
Купить SSL-сертификат для сайта можно у регистратора домена, хостинга или напрямую у удостоверяющего центра. Стоимость указывают за год, и у OV и EV она выше, чем у DV: за проверку документов платят отдельно. Порядок у платного сертификата длиннее:
- Сгенерировать на сервере закрытый ключ и запрос на подпись (CSR, файл с доменом и данными компании).
- Отправить CSR продавцу и пройти проверку: для DV достаточно письма на почту домена или DNS-записи, для OV и EV удостоверяющий центр запросит документы.
- Получить файл сертификата и промежуточные сертификаты центра.
- Установить их на сервер вместе с ключом и настроить переадресацию с HTTP на HTTPS.
Ключ и CSR можно сделать в OpenSSL, команды с пояснениями собраны в нашей инструкции по OpenSSL. Там же разобрано, как конвертировать сертификат между форматами PEM и PFX, если сервер требует другой. Там же есть команда, чтобы создать самоподписанный SSL-сертификат: он подходит для тестов на своём компьютере, но браузеры ему не доверяют.
Хотите разбираться в серверах глубже, чем одна команда Certbot, посмотрите курсы по администрированию и DevOps.
 Канал основателя Checkroi Вани БуявцаЗабирайте промпты и обучение по нейросетям в моём Телеграм-каналеБольше 3 800 человек уже применяют Claude Code, ChatGPT и другие нейросети в работе, учёбе, бизнесе и жизниПерейти в канал
Как проверить сертификат сайта
Первый способ подойдёт любому посетителю: нажмите на значок слева от адреса и откройте сведения о сертификате. Там видно, кто выпустил сертификат, для каких доменов и до какой даты он действует.
Второй способ, через командную строку, показывает всё сразу и годится для скриптов. Вот как выглядит вывод для checkroi.ru, снятый 20 ноября 2026 года командой echo | openssl s_client -connect checkroi.ru:443 -servername checkroi.ru 2>/dev/null | openssl x509 -noout -subject -issuer -dates -ext subjectAltName:
subject=CN=checkroi.ru
issuer=C=US, O=Let's Encrypt, CN=YR2
notBefore=Sep 28 23:30:01 2026 GMT
notAfter=Dec 27 23:30:00 2026 GMT
X509v3 Subject Alternative Name:
    DNS:checkroi.ru, DNS:www.checkroi.ru
Строка issuer показывает удостоверяющий центр, notBefore и notAfter задают границы срока, а в списке после Subject Alternative Name перечислены все адреса, которые закрывает сертификат. Если нужного адреса в списке нет, браузер покажет ошибку.
Ещё полезно поискать свой домен на crt.sh. Это поиск по журналам Certificate Transparency: там видны все сертификаты, выпущенные на ваш домен, в том числе те, о которых вы не знали. Сервис бесплатный и под нагрузкой иногда отвечает ошибкой 502, тогда обновите страницу через пару минут. Если там нашёлся сертификат, который вы не заказывали, выясните, кто и через какой сервис его выпустил.
Почему сертификаты живут всё меньше
Пару лет назад сертификат покупали на год и забывали. Теперь так не получится. В апреле 2025 года CA/Browser Forum (объединение удостоверяющих центров и разработчиков браузеров, которое пишет правила выпуска) принял бюллетень SC-081v3. Он сокращает предельный срок сертификата с 398 до 47 дней поэтапно, с марта 2026 по март 2029 года.
| Сертификаты, выпущенные с | Предельный срок |
|---|---|
| 15 марта 2026 года | 200 дней |
| 15 марта 2027 года | 100 дней |
| 15 марта 2029 года | 47 дней |
Даты и сроки в таблице взяты из действующей редакции Baseline Requirements, основного свода правил для удостоверяющих центров.
Let’s Encrypt идёт на шаг впереди. По его плану от декабря 2025 года стандартный профиль переходит на 64-дневные сертификаты 10 февраля 2027 года и на 45-дневные 16 февраля 2028 года. Ручное продление центр прямо не рекомендует: его придётся делать всё чаще.
Две перемены уже случились, и о них стоит знать тем, кто ставил Certbot давно:
- с 4 июня 2025 года Let’s Encrypt больше не присылает письма об истечении сертификата, следить за сроком придётся самим или через сервис мониторинга;
- 6 августа 2025 года центр отключил свои OCSP-серверы (службу онлайн-проверки отзыва), поэтому настройку OCSP stapling в Nginx для его сертификатов можно убрать.
Что сделать сейчас. Проверьте, что продление у вас идёт само, и поставьте любое напоминание или мониторинг за неделю до даты из строки notAfter. Сайт с просроченным сертификатом браузер не откроет без страшного предупреждения.
Частые ошибки после установки
Сертификат стоит, а замка нет или браузер ругается. Почти все проблемы с SSL-сертификатом сводятся к одному из пунктов ниже.
| Что видно | В чём причина | Что сделать |
|---|---|---|
| Замок перечёркнут, в консоли «Mixed Content» | страница открыта по HTTPS, но картинки, скрипты или шрифты грузятся по http:// | заменить адреса ресурсов на https:// или относительные |
| «Сертификат недействителен» на www или без www | сертификат выпущен только на один вариант адреса | перевыпустить сертификат на оба имени |
| Сайт открывается в одном браузере и не открывается в другом | на сервере нет промежуточного сертификата, цепочка неполная | установить полную цепочку (fullchain), а не только свой сертификат |
| Ошибка о сроке действия | сертификат истёк или на компьютере посетителя сбиты дата и время | проверить notAfter, у себя на устройстве проверить часы |
| Сайт доступен и по http://, и по https:// | не настроена переадресация | включить постоянный редирект 301 на HTTPS |
После переадресации проверьте, что сервер отдаёт именно 301, а не 302, и что цепочка редиректов короткая: как смотреть коды ответа, мы показали в инструкции по кодам ответов сервера. И добавьте HTTPS-версию сайта в Яндекс Вебмастер, чтобы видеть, как поиск переходит на новые адреса.
Где научиться настраивать сайты и серверы
Сертификат занимает маленький кусок большой работы, в которую входят ещё домен, DNS, сервер, переадресации и мониторинг. Чтобы понимать её целиком и не искать каждую ошибку по отдельности, можно пройти курс по веб-разработке. В подборке ниже собраны программы разных школ с ценами и отзывами учеников.
| Курс | Школа | Стоимость со скидкой | В рассрочку | Длительность | Обзор курса от Checkroi |
|---|---|---|---|---|---|
| Профессия «Fullstack-разработчик на PHP» Перейти на сайт курса | Skillbox | 166 715 ₽ | 5378 ₽/мес. | 12 месяцев | Обзор курса |
| Fullstack-разработчик на Python Перейти на сайт курса | Нетология | 137 000 ₽ | 7125 ₽/мес. | 21 месяц | Обзор курса |
| Профессия «Веб-разработчик с нуля» Перейти на сайт курса | Нетология | 124 400 ₽ | 7125 ₽/мес. | 13 месяцев | Обзор курса |
| Профессия «Fullstack-разработчик» Перейти на сайт курса | Skillbox | 149 738 ₽ | 4404 ₽/мес. | 10 месяцев | Обзор курса |
| Веб-разработчик Перейти на сайт курса | Академия Синергия | 141 036 ₽ | 5877 ₽/мес. | 6 месяцев | Обзор курса |
| Профессия Fullstack-разработчик на Python Перейти на сайт курса | SkillFactory | 158 040 ₽ | 4390 ₽/мес. | 16 месяцев | Обзор курса |
| Веб-разработчик с нуля до PRO Перейти на сайт курса | Skillbox | 76 233 ₽ | 3176 ₽/мес. | 9 месяцев | Обзор курса |
| Fullstack разработчик JavaScript Перейти на сайт курса | OTUS | 75 000 ₽ | 20 000 ₽/мес. | 6 месяцев | Обзор курса |
| Факультет fullstack JavaScript Перейти на сайт курса | GeekBrains | 134 700 ₽ | 3742 ₽/мес. | 15 месяцев | Обзор курса |
| Веб-разработчик Перейти на сайт курса | Skillbox | 153 348 ₽ | 4486 ₽/мес. | 16 месяцев | Обзор курса |
Больше программ — в полном каталоге курсов по веб-разработке
Про шифрование соединения подробнее читайте в разборе SSL и TLS, а если у сайта уже есть сертификат и вы хотите разобраться с ключами и форматами, пригодится инструкция по OpenSSL.