

HTTPS — это тот же HTTP, только внутри зашифрованного соединения TLS. Разница между протоколами в трёх вещах: по HTTP данные идут открытым текстом, а по HTTPS их шифруют; при HTTPS браузер проверяет сертификат и убеждается, что говорит именно с этим сайтом; по дороге никто не может незаметно подменить страницу. Ещё отличается порт: HTTP по умолчанию работает через 80, HTTPS через 443, так записано в стандарте RFC 9110.
Ниже разберём, что именно видит посторонний при HTTP, как HTTPS это закрывает и чего он не скрывает. Если хочется сначала понять, где HTTP стоит среди TCP, DNS и остальных, загляните в обзор сетевых протоколов простыми словами.
 CheckroiПодборка курсов по информационной безопасности190 курсов • 35 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
HTTP и HTTPS: сравнение в одной таблице
| Параметр | HTTP | HTTPS |
|---|---|---|
| Расшифровка | HyperText Transfer Protocol, протокол передачи гипертекста | HyperText Transfer Protocol Secure, тот же протокол поверх TLS |
| Порт по умолчанию | 80 | 443 |
| Шифрование | нет, запрос и ответ идут открытым текстом | есть, расшифровать данные могут только браузер и сервер |
| Проверка подлинности сайта | нет | есть, по сертификату от удостоверяющего центра |
| Защита от подмены | нет, страницу можно изменить по дороге | есть, изменённые данные соединение отбросит |
| Что пишет Chrome | «Подключение не защищено» | «Подключение защищено» |
| Нужен ли сертификат | нет | да, бесплатный тоже подходит |
Сами команды у протоколов общие: те же методы GET и POST, те же заголовки и коды ответа. Язык, на котором браузер разговаривает с сервером, остался прежним. Буква S меняет только транспорт: запрос упаковывают в шифрованный канал.
Почему HTTP называют незащищённым протоколом
При HTTP запрос уходит в сеть в том виде, в котором его написал браузер. Вот что отправляет curl на example.com, вывод снят 23 октября 2026 года:
$ curl -sv -o /dev/null http://example.com/
* Connected to example.com (172.66.147.243) port 80
> GET / HTTP/1.1
> Host: example.com
> User-Agent: curl/8.7.1
> Accept: */*
< HTTP/1.1 200 OK
< Content-Type: text/html; charset=utf-8
Ровно эти строки, а за ними и вся страница, проходят через роутер, провайдера и каждый узел по пути. Если вы отправите форму с логином и паролем, они пойдут так же, текстом.
Кто может это прочитать:
- владелец открытого Wi-Fi в кафе или аэропорту и любой, кто сидит в той же сети;
- провайдер и все промежуточные узлы между вами и сайтом;
- администратор корпоративной сети, если вы сидите с рабочего компьютера;
- вредоносная программа на роутере.
Хуже чтения только подмена. По HTTP посредник может вставить в страницу рекламу, чужой скрипт или поддельную форму оплаты, и браузер этого не заметит.
Канал основателя Checkroi Вани Буявца3 700 человек читают мой Телеграм-канал про нейросетиСобрал промпты для Claude Code и ChatGPT, разборы ИИ-инструментов и лайфхаки по продвижению бизнеса в одном местеПрисоединитьсяКак HTTPS защищает данные
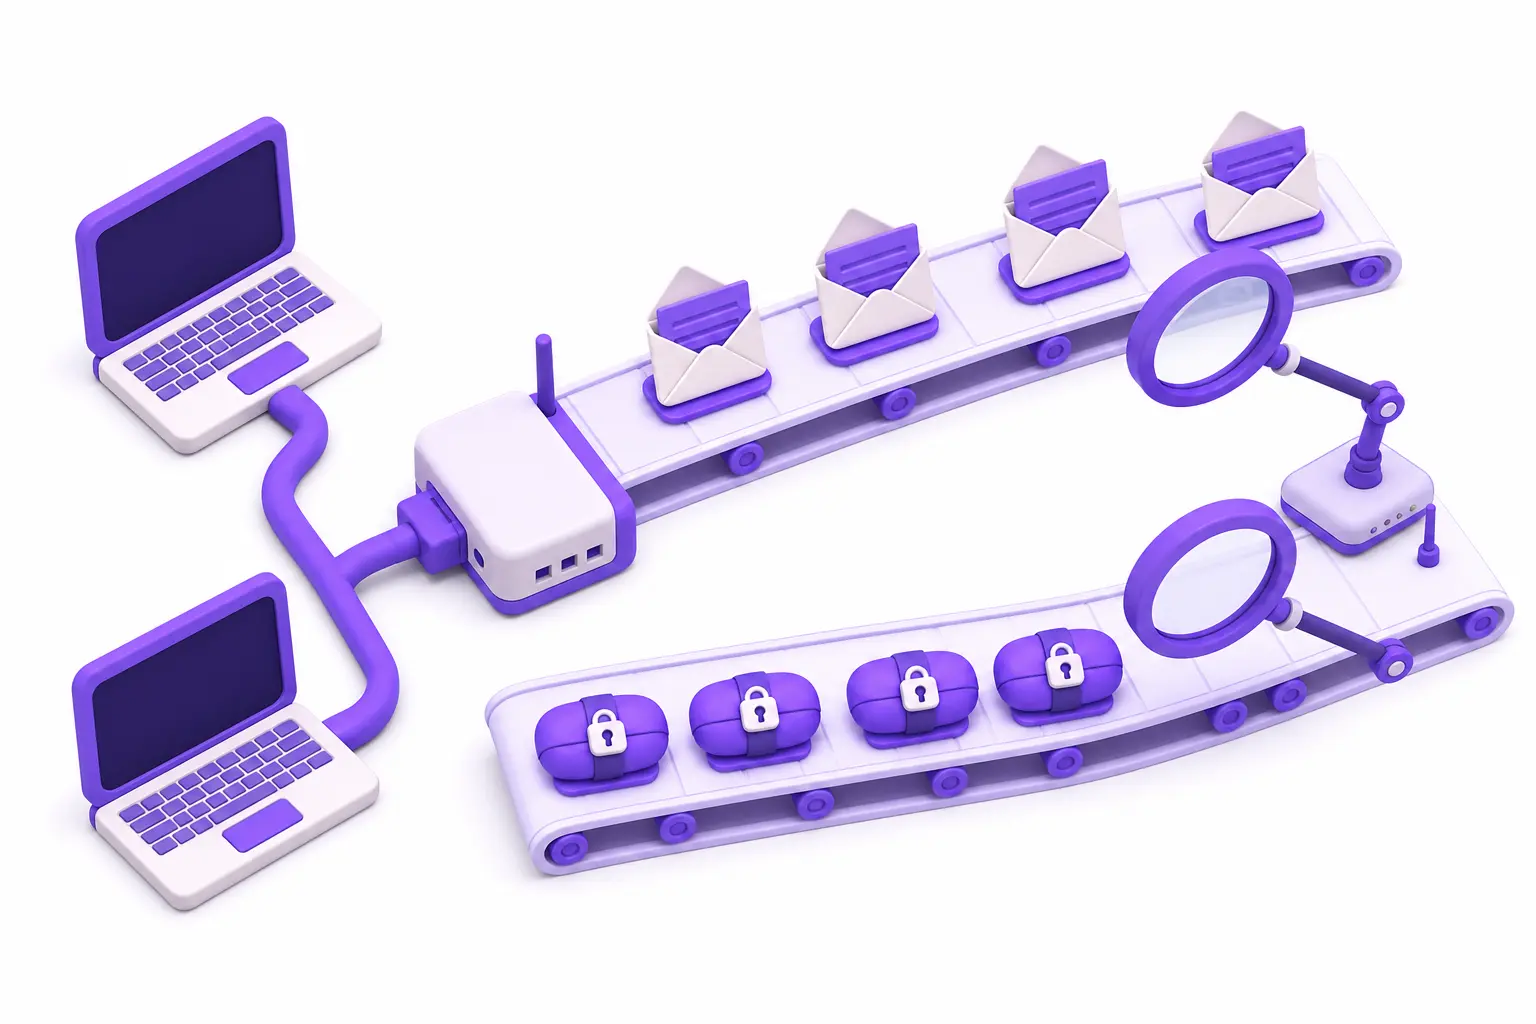
HTTPS решает три задачи сразу. Шифрование прячет содержимое: посредник видит набор байтов. Аутентификация подтверждает, что на том конце именно example.com, а не сервер злоумышленника. Целостность гарантирует, что ни один байт не изменили по пути.
Всё это делает протокол TLS. Его текущая версия 1.3 описана в RFC 8446, а схема «HTTP поверх TLS на порту 443» закреплена ещё в RFC 2818.
Рукопожатие TLS по шагам
Прежде чем отправить первый HTTP-запрос, браузер и сервер договариваются о шифре. Это занимает доли секунды:
- Браузер подключается к порту 443 и называет версии TLS и шифры, которые умеет.
- Сервер выбирает вариант и присылает сертификат.
- Браузер проверяет сертификат: выдан ли он доверенным центром, не истёк ли и совпадает ли имя сайта.
- Стороны вычисляют общий ключ сессии, и дальше весь HTTP идёт зашифрованным.
Те же шаги видно в выводе curl для https://example.com (сокращено):
$ curl -sv -o /dev/null https://example.com/
* Connected to example.com (172.66.147.243) port 443
* ALPN: curl offers h2,http/1.1
* (304) (OUT), TLS handshake, Client hello (1):
* (304) (IN), TLS handshake, Server hello (2):
* (304) (IN), TLS handshake, Certificate (11):
* (304) (IN), TLS handshake, CERT verify (15):
* (304) (IN), TLS handshake, Finished (20):
* SSL connection using TLSv1.3 / AEAD-CHACHA20-POLY1305-SHA256
* ALPN: server accepted h2
*  subject: CN=example.com
*  expire date: Dec 25 22:56:35 2026 GMT
*  issuer: C=US; O=SSL Corporation; CN=Cloudflare TLS Issuing ECC CA 3
*  SSL certificate verify ok.
> GET / HTTP/2
Строка SSL certificate verify ok значит, что проверка из третьего шага прошла. Подробнее о порте и о том, как проверить, открыт ли он, рассказываем в статье про порт 443.
Что такое SSL-сертификат
Сертификатом называют электронный документ, который связывает домен с ключом шифрования. Его выдаёт удостоверяющий центр, а браузер доверяет этому центру, потому что его корневой сертификат заранее встроен в систему.
Название SSL осталось по привычке. Сам протокол SSL давно заменён на TLS, но сертификаты так и зовут SSL- или SSL/TLS-сертификатами.
Срок жизни сертификатов сокращают. CA/Browser Forum, где договариваются удостоверяющие центры и разработчики браузеров, в 2025 году принял решение поэтапно снизить предельный срок с 398 до 47 дней, с марта 2026 по март 2029 года. Бесплатный центр Let’s Encrypt выдаёт сертификаты на 90 дней и объявил, что к февралю 2028 года перейдёт на 45 дней. Поэтому продлевают их автоматически, вручную никто уже не успевает.
CheckroiПодборка курсов по кибербезопасности65 курсов • 25 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
Чего HTTPS не скрывает
Замок в адресной строке защищает канал связи. Про сам сайт он ничего не говорит, и здесь чаще всего ошибаются.
- Имя сайта и IP-адрес видны. Браузер называет домен ещё до того, как включится шифрование, а адрес сервера виден всегда: его заранее узнают через записи DNS, и этот запрос обычно тоже идёт открыто. Провайдер знает, что вы зашли на сайт банка, но не знает, какие страницы открыли и что ввели.
- Мошеннический сайт тоже бывает на HTTPS. Сертификат подтверждает только, что вы на домене bank-bonus-vyplata.example, а не что за ним стоит ваш банк. Адрес проверяйте глазами, особенно похожие на известные бренды: этим живёт киберсквоттинг.
- Сайт видит всё, что вы ему отправили. Шифруется только дорога. Что сервер потом делает с данными, HTTPS не касается. От слежки через файлы cookie HTTPS тоже не спасает.
- Вирус на вашем компьютере читает данные до шифрования. HTTPS защищает только путь между устройством и сервером.
Как проверить, по какому протоколу открыт сайт
Быстрее всего посмотреть на адресную строку. По справке Google Chrome, слева от адреса стоит значок: «Подключение защищено» или «Подключение не защищено». Нажмите на значок, и браузер покажет данные сертификата.
Второй способ: запрос из терминала. Флаг -I просит у сервера только заголовки:
$ curl -sI http://ru.wikipedia.org/
HTTP/1.1 301 Moved Permanently
location: https://ru.wikipedia.org/

$ curl -sI https://ru.wikipedia.org/wiki/HTTPS
HTTP/2 200
strict-transport-security: max-age=106384710; includeSubDomains; preload
Первый ответ показывает редирект: Википедия отправляет любой HTTP-запрос на HTTPS-версию. Второй содержит заголовок HSTS, описанный в RFC 6797. Он велит браузеру впредь открывать сайт только по HTTPS, даже если вы наберёте http:// вручную. Те же заголовки видно на вкладке сети в инструментах разработчика.
Chrome начинает предупреждать о HTTP-сайтах
В Chrome есть параметр «Всегда использовать безопасные соединения». Когда он включён, перед открытием сайта без HTTPS браузер показывает предупреждение «Подключение не защищено», так сказано в той же справке Chrome.
В октябре 2025 года Google объявила, что с выходом Chrome 154 в октябре 2026 года этот параметр будет включён по умолчанию для публичных сайтов. Локальные адреса и внутренние сети компаний в этот режим не входят.
Российские сертификаты НУЦ Минцифры
Часть российских сайтов работает на сертификатах Национального удостоверяющего центра Минцифры. По данным Госуслуг, иностранные браузеры не считают его корневой сертификат доверенным и блокируют переход. Встроенная поддержка есть в Яндекс Браузере, для остальных браузеров и банковских приложений сертификаты ставят в систему: корневой Russian Trusted Root CA и подчинённые Russian Trusted Sub CA и Russian Trusted Sub CA 2024.
Ставить сертификаты стоит только со страницы Госуслуг. Файл из мессенджера или со стороннего сайта может оказаться поддельным корнем, и тогда посредник сможет читать ваш HTTPS.
Нужен ли сайту HTTPS и как на него перейти
Нужен любому сайту, даже визитке без форм. Браузеры помечают HTTP-сайты как незащищённые, посредник может подменить страницу, а поисковики учитывают протокол.
Google назвал HTTPS сигналом ранжирования ещё 7 августа 2014 года. Тогда это был очень слабый сигнал, он затрагивал меньше 1% запросов по миру. Яндекс в справке Вебмастера рекомендует переходить на HTTPS как на более безопасный протокол и пишет, что это «может быть учтено в ранжировании». Там же предупреждение: HTTP- и HTTPS-адреса робот воспринимает как разные сайты, и до склейки они могут конкурировать в выдаче.
Переход по справке Яндекса укладывается в пять шагов:
- Подготовить SSL-сертификат. Бесплатный выпускает Let’s Encrypt, у большинства хостингов он подключается кнопкой в панели.
- Заменить внутренние ссылки на сайте с http:// на https://.
- Проверить, что сайт открывается по HTTPS.
- Настроить редирект 301 или 302 с каждой старой страницы на такую же новую, а не всех сразу на главную.
- Добавить обе версии сайта в Вебмастер, на странице «Индексирование» → «Переезд сайта» включить опцию «Добавить HTTPS» и нажать «Сохранить».
Если сертификат в панели не подключается, это повод присмотреться к самому хостингу: бесплатный Let’s Encrypt сегодня норма.
CheckroiПодборка курсов по веб-разработке201 курс • 39 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
 Канал основателя Checkroi Вани БуявцаЗабирайте промпты и обучение по нейросетям в моём Телеграм-каналеБольше 3 700 человек уже применяют Claude Code, ChatGPT и другие нейросети в работе, учёбе, бизнесе и жизниПерейти в канал
Частые ошибки HTTPS и что с ними делать
| Что видно | Причина | Что сделать |
|---|---|---|
| NET::ERR_CERT_DATE_INVALID | сертификат истёк или на компьютере неверная дата | владельцу продлить сертификат и настроить автопродление; посетителю проверить часы |
| NET::ERR_CERT_COMMON_NAME_INVALID | сертификат выпущен на другое имя, например на www.site.ru без site.ru | перевыпустить сертификат на оба имени |
| NET::ERR_CERT_AUTHORITY_INVALID | браузер не доверяет центру, выдавшему сертификат: самоподписанный или НУЦ в Chrome | владельцу взять сертификат публичного центра; посетителю ставить корни НУЦ только с Госуслуг |
| Замок пропал или картинки не грузятся | смешанный контент: страница на HTTPS тянет файлы по HTTP | заменить ссылки на ресурсы на https:// |
| Страница бесконечно перезагружается | петля редиректов между HTTP и HTTPS, часто из-за CDN или прокси | оставить один редирект в одном месте |
Со смешанным контентом браузеры поступают по-разному в зависимости от типа файла. По документации MDN, картинки, видео и аудио браузер должен сам запросить по HTTPS, а скрипты и стили по HTTP блокирует. Если сайт стоит за сетью доставки контента (CDN), сертификат обычно настраивают и на CDN, и на своём сервере.
Где освоить веб-безопасность системно
Отличить HTTP от HTTPS можно за минуту. Настроить сертификаты на десятке серверов, разобрать атаку посредника или найти дыру в чужом TLS уже работа специалиста по кибербезопасности или веб-разработчика, который отвечает за свой сайт целиком.
С чего начать путь в профессию, расписано в статье как стать специалистом по кибербезопасности. Курсы с практикой по сетям, шифрованию и защите веб-приложений собраны в каталоге по информационной безопасности.
| Курс | Школа | Стоимость со скидкой | В рассрочку | Длительность | Обзор курса от Checkroi |
|---|---|---|---|---|---|
| ДО Профессия Специалист по кибербезопасности 2.0 Перейти на сайт курса |  GeekBrains | 141 563 ₽ | 3933 ₽/мес. | 12 месяцев | Обзор курса |
| Кибербезопасность Перейти на сайт курса |  Нетология | 200 000 ₽ | - | 24 месяца | Обзор курса |
| Специалист по кибербезопасности Перейти на сайт курса |  Эдюсон | 145 900 ₽ | 6079 ₽/мес. | 5 месяцев | Обзор курса |
| Онлайн-магистратура МИФИ "Информационная безопасность" Перейти на сайт курса |  SkillFactory | 225 000 ₽ | - | 24 месяца | Обзор курса |
| Магистратура «Кибербезопасность» с НИУ ВШЭ Перейти на сайт курса | Нетология | 310 000 ₽ | - | 23 месяца | Обзор курса |
Больше программ — в полном каталоге курсов по информационной безопасности