Каждый раз, когда вы открываете сайт, отправляете письмо или заливаете файлы на хостинг, за вас договариваются два компьютера. Договариваются они на языках, которых у них несколько десятков, и у каждого языка свои правила: как поздороваться, как подтвердить, что посылка дошла, что делать, если половина потерялась по дороге. Эти правила и называются сетевыми протоколами, или протоколами передачи данных.
В статье разбираем, что такое сетевые протоколы и какие бывают виды протоколов, как они устроены, чем TCP отличается от UDP, почему хостинг просит SFTP вместо FTP, какой протокол безопасный, а какой давно пора выключить. В конце сводная таблица по портам и шифрованию и короткий гид «какой протокол выбрать», если задача уже стоит.
Если хочется сначала понять, как вообще два компьютера находят друг друга и открывают соединение, начните с материала «Сокет простыми словами»: протоколы работают поверх сокетов, и с ними картинка складывается быстрее.
Статья для тех, кто с сетями пока на «вы»: видел ftp:// и https:// в адресной строке и не понимал разницы, настраивал почту на телефоне методом тыка, ставил галочку «использовать SFTP» в FileZilla, потому что так сказала поддержка. Про SFTP отдельно у нас есть подробный разбор, здесь он займёт своё место среди остальных.
Если тема зацепит и захочется идти дальше, в сетевого инженера или сисадмина, в каталоге есть подборка курсов по сетевым технологиям: от двухнедельных интенсивов до программ с подготовкой к CCNA.
 CheckroiПодборка курсов по сетевым технологиям22 курса • 11 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
Что такое сетевые протоколы и зачем они нужны
Сетевой протокол (network protocol) это набор правил, по которым устройства обмениваются данными. Правила описывают всё: в каком формате упаковать информацию, как её адресовать, что ответить на запрос, как понять, что данные повредились, и что делать после этого.
Самая точная аналогия из жизни: язык плюс правила переписки. Чтобы получить письмо, мало знать русский. Нужно ещё договориться, что адрес пишется в правом нижнем углу, индекс в специальных клеточках, а марка вверху справа. Почта работает, потому что все соблюдают одинаковый формат конверта. Протокол и есть такой формат конверта, только для компьютеров.
Почему протоколов много, а не один универсальный? Потому что задачи разные. Видеозвонку важна скорость, и потерянный кадр никто не заметит. Банковскому переводу важно, чтобы дошёл каждый байт, пусть и на полсекунды позже. Для сайта важно и то, и другое, плюс шифрование. Под каждую задачу свой набор правил. Протоколы работают слоями, один поверх другого, и каждый решает свою часть задачи. Об этих слоях чуть ниже.
Кто эти правила пишет? Не Google и не Microsoft. Основные протоколы сети интернет описаны в открытых документах RFC (Request for Comments), которые публикует организация IETF. Например, TCP описан в RFC 9293, а FTP в RFC 959 ещё 1985 года. Документы открытые, поэтому любой производитель может написать совместимую программу, и айфон спокойно разговаривает с сервером на Linux.
Главная мысль. Протокол не программа и не устройство. Это договорённость. Программа (браузер, почтовый клиент, FileZilla) лишь реализует договорённость на практике.
Как протоколы работают вместе: пакет, адрес и порт
Чтобы дальше не спотыкаться о слова, разберём три понятия, которые встречаются в каждом протоколе.
Пакет. Данные по сети идут порциями. Фотография в 3 МБ режется на пару тысяч кусочков, каждый упаковывается отдельно и едет своей дорогой. На приёмной стороне кусочки собираются обратно. Каждый кусочек с адресами и служебной информацией и называется пакетом. У пакета есть заголовок (адрес отправителя, адрес получателя, номер по порядку, контрольная сумма) и полезная нагрузка, то есть сами данные.
IP-адрес. Уникальный номер устройства в сети, вида 93.184.216.34. По нему пакет находит нужный компьютер, как письмо находит дом по адресу. Адресов формата IPv4 около 4,3 миллиарда, и они закончились ещё в 2011 году, поэтому интернет медленно переезжает на IPv6 с адресами вида 2001:db8::1. По статистике Google к IPv6 сейчас подключается около половины пользователей.
Порт. На одном компьютере одновременно работают сайт, почта и FTP-сервер. IP-адрес у него один, а как понять, какой программе отдать пакет? Для этого у адреса есть номер порта, число от 0 до 65 535. Если IP-адрес это дом, то порт это номер квартиры. Сайты по умолчанию сидят на порту 80 (HTTP) и 443 (HTTPS), FTP на 21, SSH на 22.
Порт нужно указывать не только в браузере: например, база данных PostgreSQL слушает 5432, и половина ошибок подключения к ней про неверный порт, как в нашем разборе подключения DBeaver.
Реестр стандартных портов ведёт организация IANA, вот полный список. Кстати, именно по открытым портам сканеры вроде Nmap понимают, какие службы работают на сервере, у нас есть разбор его команд.
Теперь сложим. Вы открываете сайт. Браузер спрашивает у DNS, какой IP-адрес у домена. Получает адрес, открывает соединение на порт 443, обменивается с сервером ключами шифрования, отправляет запрос страницы. Сервер режет страницу на пакеты и шлёт обратно, браузер собирает и рисует. В этой цепочке поучаствовали минимум пять протоколов: DNS, IP, TCP, TLS и HTTP. И это за доли секунды.
Канал основателя Checkroi Вани Буявца3 700 человек читают мой Телеграм-канал про нейросетиСобрал промпты для Claude Code и ChatGPT, разборы ИИ-инструментов и лайфхаки по продвижению бизнеса в одном местеПрисоединитьсяОткуда взялись протоколы: короткая история
Протоколы старше интернета. В 1969 году в США запустили сеть ARPANET из четырёх университетских компьютеров, и первый же вопрос оказался про то, как машины разных производителей поймут друг друга. Так появился первый протокол NCP, а в 1971 году FTP для обмена файлами. Электронная почта в 1972-м обогнала по популярности всё остальное вместе взятое.
В 1974 году Винт Серф и Боб Кан описали TCP, и за несколько лет его разделили на два: IP занимается адресами, TCP занимается надёжностью. 1 января 1983 года ARPANET целиком переключили на TCP/IP, эту дату часто называют днём рождения интернета. Дальше в 1983-м появилась DNS (до неё соответствие имён и адресов хранили в одном текстовом файле, который рассылали всем вручную), а в 1991 году Тим Бернерс-Ли выложил первый веб-сервер и HTTP.
Зачем это знать? Потому что многие странности современных сетей объясняются возрастом. FTP открывает два соединения, потому что в 1971 году так было проще. IPv4 закончился, потому что 4 миллиарда адресов в 1981 году казались бесконечностью. Почтовый протокол SMTP не проверяет отправителя, потому что в сети из сотни университетов спамеров не было. Каждый «безопасный» протокол с буквой S это заплатка на наивность 1980-х, и таких заплаток будет ещё много.
Уровни протоколов: модель OSI и стек TCP/IP
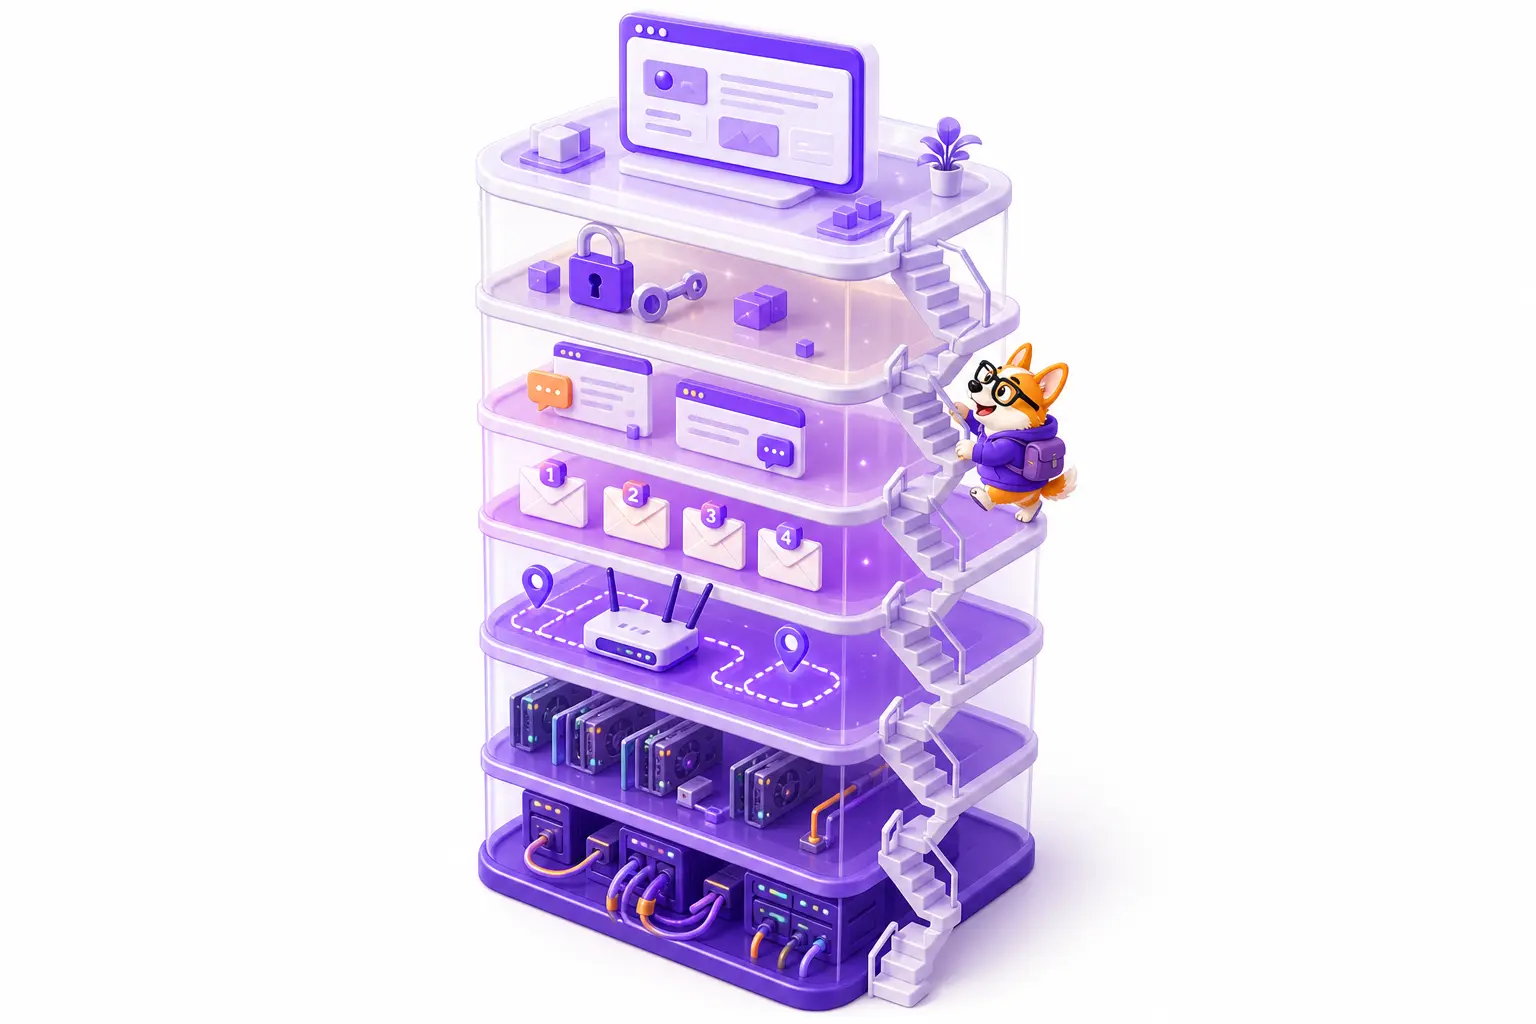
Раз протоколы работают слоями, кто-то должен был эти слои описать. Описаний два, и оба встречаются в любом учебнике, собеседовании и школьной программе.
Модель OSI (Open Systems Interconnection) это теоретическая схема из семи уровней, принятая ISO в 1984 году как стандарт ISO/IEC 7498-1. Каждый уровень отвечает за свою часть работы и общается только с соседями сверху и снизу. Считают снизу вверх: от кабеля до приложения.
| Уровень OSI | За что отвечает | Примеры протоколов | Аналогия |
|---|---|---|---|
| 7. Прикладной | Данные для программ: страницы, письма, файлы | HTTP, FTP, SMTP, DNS, SSH | Текст письма |
| 6. Представления | Формат и шифрование | TLS/SSL, кодировки | Язык, на котором написано письмо |
| 5. Сеансовый | Открыть и закрыть диалог | NetBIOS, RPC | «Здравствуйте» и «до свидания» |
| 4. Транспортный | Доставка от программы к программе, порты | TCP, UDP | Заказное или простое письмо |
| 3. Сетевой | Адресация и маршрут между сетями | IP, ICMP | Адрес на конверте |
| 2. Канальный | Передача внутри одной сети, MAC-адреса | Ethernet, Wi-Fi, ARP | Почтальон в вашем районе |
| 1. Физический | Сигнал в кабеле или радиоэфире | Витая пара, оптика, Wi-Fi-радио | Дорога, по которой едет фургон |
Стек TCP/IP это то, на чём интернет работает в реальности. Его придумали раньше OSI под работающую сеть ARPANET, поэтому уровней в нём четыре: канальный, межсетевой (IP), транспортный (TCP и UDP) и прикладной (всё остальное). Три верхних уровня OSI в TCP/IP слиты в один прикладной, два нижних тоже в один.
Надо ли учить все семь уровней наизусть? Если вы готовитесь к собеседованию на сетевого инженера или сдаёте информатику, да. Для всех остальных достаточно запомнить четыре уровня TCP/IP и по два протокола на каждый. Этого хватает, чтобы понимать, о чём говорит поддержка хостинга, и не теряться в настройках роутера. Если стек хочется разобрать глубже, чем на уровне статьи, в каталоге есть курсы, где TCP/IP идёт отдельным навыком.
Шпаргалка для школьников и ЕГЭ. В заданиях по информатике обычно спрашивают: IP отвечает за адресацию, TCP за надёжную доставку, HTTP за веб-страницы, FTP за файлы, SMTP за отправку почты, POP3 и IMAP за получение, DNS за доменные имена. Когда в учебнике просят назвать семь протоколов интернета, имеют в виду этот список.
Ещё одно слово, которое пригодится: инкапсуляция. Данные приложения заворачиваются в TCP-сегмент, тот в IP-пакет, тот в Ethernet-кадр. Матрёшка. На приёмной стороне слои снимаются в обратном порядке. Если открыть сниффер (программу, которая показывает сырые пакеты, например Wireshark), эта матрёшка видна на экране: строка Ethernet, под ней IP, под ней TCP, под ней HTTP.
CheckroiПодборка курсов по Wireshark46 курсов • 16 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
TCP и UDP: надёжность против скорости
Это два транспортных протокола, и выбор между ними определяет характер всего, что едет сверху. Ответ на вопрос «почему созвон тормозит, а сайт грузится нормально» лежит именно здесь.
TCP (Transmission Control Protocol) это протокол с гарантией доставки. Перед передачей он устанавливает соединение, так называемое тройное рукопожатие: клиент говорит «хочу соединиться», сервер отвечает «готов, подтверди», клиент подтверждает. Дальше каждый пакет нумеруется, получатель подтверждает приём, а если подтверждение не пришло, отправитель шлёт пакет заново. Порядок восстанавливается, дубли отбрасываются, повреждённые пакеты отсеиваются по контрольной сумме.
Итог: данные дойдут целиком и в правильном порядке, даже по плохой сети. Цена: задержки и лишний трафик на подтверждения.
UDP (User Datagram Protocol) это протокол без гарантий. Соединение не устанавливается, пакеты (их здесь называют датаграммами) просто выстреливаются в сторону получателя. Дошло, хорошо. Не дошло, никто не узнает и переспрашивать не будет. Весь протокол описан в RFC 768 на трёх страницах, а заголовок у него 8 байт против 20 у TCP. Зато быстро и без задержек.
| Параметр | TCP | UDP |
|---|---|---|
| Соединение | Устанавливается (рукопожатие) | Нет |
| Гарантия доставки | Да, с повторной отправкой | Нет |
| Порядок пакетов | Восстанавливается | Не гарантируется |
| Скорость и задержка | Ниже, выше | Выше, ниже |
| Размер заголовка | 20 байт | 8 байт |
| Где используется | Сайты, почта, файлы, мессенджеры (текст) | Видеозвонки, стримы, онлайн-игры, DNS, VoIP |
| Поверх него работают | HTTP/1.1, HTTP/2, FTP, SMTP, SSH | HTTP/3 (QUIC), DNS, RTP, DHCP |
Пример с созвоном. Zoom и Telegram-звонки идут по UDP. Если пакет с кадром потерялся, переспрашивать его бессмысленно: пока он доедет второй раз, собеседник уже скажет следующее слово. Проще пропустить кадр, картинка на миг дёрнется, и разговор продолжится. А вот сайт по UDP гонять нельзя: без одного пакета половина страницы не отрисуется. Поэтому веб десятилетиями жил на TCP.
Жил, пока не появился QUIC. Это транспорт от Google поверх UDP, который добавляет к UDP свою гарантию доставки и шифрование, но без задержек TCP-рукопожатия. На нём построен HTTP/3, стандарт RFC 9114. Так что фраза «сайты работают по TCP» с 2022 года уже не совсем точна.
Обратная сторона простоты UDP: раз соединения нет, сервер не может проверить, кто ему пишет. Поэтому UDP любят организаторы DDoS-атак: подделал адрес отправителя, попросил тысячу DNS-серверов ответить «жертве», и на неё обрушился поток, в десятки раз больше исходного. Называется усиление, или амплификация. С TCP такой трюк не проходит, рукопожатие его отсекает.
Отдельная профессия выросла вокруг голоса по UDP: IP-телефония, где протокол SIP договаривается о звонке, а RTP гонит сам звук. Чем занимается человек, который это настраивает, читайте в обзоре профессии VoIP-инженера.
Как запомнить. TCP это заказное письмо с уведомлением о вручении. UDP это открытка: бросили в ящик и забыли. Для договора нужно первое, для «привет с моря» хватит второго.
Протоколы, с которыми вы сталкиваетесь каждый день
Дальше по прикладному уровню. Здесь живут протоколы, чьи названия вы точно видели в адресной строке или в настройках почты.
IP и DNS: адрес и телефонная книга
IP (Internet Protocol) мы уже трогали: он отвечает за адреса и за то, чтобы пакет добрался из одной сети в другую через цепочку маршрутизаторов (устройств, которые решают, куда переслать пакет дальше). Сам по себе IP, главный протокол сетевого уровня, ничего не гарантирует, это работа TCP. Описан в RFC 791 1981 года и с тех пор принципиально не менялся.
DNS (Domain Name System) переводит доменное имя checkroi.ru в IP-адрес. Люди запоминают слова, компьютеры работают с числами, DNS между ними переводчик. Работает по UDP, порт 53, потому что запрос крошечный, а скорость важна: пока DNS не ответил, браузер даже не начал загружать страницу. Когда «интернет есть, а сайты не открываются», чаще всего виноват DNS. Смена DNS-сервера в настройках роутера на публичный (например, 77.88.8.8 у Яндекса) часто решает проблему за минуту.
HTTP и HTTPS: как загружаются сайты
HTTP (HyperText Transfer Protocol) это язык, на котором браузер просит у сервера страницу, а сервер отдаёт. Запрос выглядит как текст: «GET /blog/ HTTP/1.1, хост checkroi.ru». Ответ начинается с кода состояния: 200, если всё хорошо, 404, если страницы нет, 502, если сервер за прокси (промежуточным сервером) не ответил. Что делать с последней, разбирали в статье про ошибку 502.
HTTPS это тот же HTTP, но завёрнутый в шифрование TLS. Замок в адресной строке означает, что между вами и сервером никто не может прочитать или подменить данные, и что сервер доказал сертификатом, что он тот, за кого себя выдаёт. Порт 443 вместо 80. Сегодня HTTPS обязателен: браузеры помечают HTTP-сайты значком «не защищено», поисковики понижают их в выдаче.
У HTTP три живые версии. HTTP/1.1 (1997 год) открывает по одному соединению на запрос, и страница с сотней картинок грузится очередью. HTTP/2 (2015) научился гонять много запросов в одном соединении параллельно. HTTP/3 (2022) переехал на QUIC поверх UDP и стал заметно быстрее на мобильных сетях, где пакеты теряются постоянно.
Пользователю ничего делать не нужно, браузер выберет лучшую версию сам. А владельцу сайта стоит проверить, включён ли HTTP/2 или HTTP/3 на хостинге и CDN: это одна из самых дешёвых оптимизаций скорости, о чём подробнее в статьях про CDN и про время до первого байта. Долю сайтов на HTTP/3 можно посмотреть в живом счётчике W3Techs.
Отдельно упомянем WebSocket: это надстройка над HTTP, при которой соединение после ответа остаётся открытым в обе стороны. Так работают чаты, биржевые графики и всё, где сервер должен сам «толкать» данные клиенту без обновления страницы. Если вы читали наш разбор, что такое API, то REST там ходит по обычному HTTP, а живые обновления через WebSocket.
SMTP, IMAP и POP3: как работает почта
С электронной почтой связан самый частый вопрос новичков: «какой протокол для почты выбрать в настройках, IMAP или POP3». Тут три протокола, и у каждого своя роль.
SMTP (Simple Mail Transfer Protocol) отправляет письма. Задача у него одна: от вашего почтового клиента к серверу и от сервера к серверу получателя. Порт 587 с шифрованием (или 465), старый 25 у большинства провайдеров закрыт от спамеров.
IMAP (Internet Message Access Protocol) получает письма и оставляет их на сервере. Телефон, ноутбук и веб-интерфейс видят одни и те же папки, прочитанное на одном устройстве прочитано везде. Порт 993 с шифрованием.
POP3 (Post Office Protocol версии 3) скачивает письма на устройство и по умолчанию удаляет с сервера. Придуман для времён, когда почту читали с одного компьютера по модему. Порт 995.
Если непонятно, выбирайте IMAP. POP3 имеет смысл только в одном случае: у вас крошечный почтовый ящик на сервере, и вы хотите хранить архив локально.
SSH: удалённое управление сервером
SSH (Secure Shell) даёт зашифрованный доступ к командной строке удалённого компьютера. Именно через него администраторы управляют серверами: набираете в терминале ssh user@server, вводите пароль или используете ключ, и дальше работаете так, будто сидите за этой машиной. Порт 22. SSH заменил Telnet, который делал то же самое, но открытым текстом, вместе с паролями. Telnet сегодня использовать нельзя нигде, кроме лабораторных стендов.
Бонус SSH: поверх него работают SFTP и SCP для передачи файлов, а ещё через него пробрасывают порты и строят простые туннели. Один порт, одна пара ключей, много задач. Если планируете администрировать что угодно, SSH это первый протокол, который надо освоить руками.
 Канал основателя Checkroi Вани БуявцаЗабирайте промпты и обучение по нейросетям в моём Телеграм-каналеБольше 3 700 человек уже применяют Claude Code, ChatGPT и другие нейросети в работе, учёбе, бизнесе и жизниПерейти в канал
Протоколы передачи файлов: FTP, FTPS и SFTP
Сценарий, ради которого многие и гуглят протоколы: нужно залить файлы сайта на хостинг. В письме от хостинга «доступ по FTP», в FileZilla выпадающий список из трёх вариантов, и непонятно, чем они отличаются.
FTP (File Transfer Protocol) старейший из живых протоколов: первая версия появилась в 1971 году, раньше самого TCP/IP. Доступ к файлу по протоколу FTP устроен просто: клиент подключается к серверу на порт 21, вводит логин и пароль, дальше может смотреть папки, скачивать и загружать файлы.
Главная проблема: всё, включая пароль, передаётся открытым текстом. Любой, кто сидит с вами в одном Wi-Fi в кафе и запустил сниффер, увидит ваш пароль от хостинга буквами.
Вторая проблема: FTP открывает два соединения, командное и для данных, и это постоянно конфликтует с файрволами (программами, которые фильтруют сетевой трафик) и роутерами. Отсюда вечные «активный режим» и «пассивный режим» в настройках. Браузеры от FTP отказались: Chrome убрал поддержку в версии 95 в 2021 году, Firefox в версии 90.
FTPS (FTP Secure) это тот же FTP, обёрнутый в TLS, как HTTPS обёрнут вокруг HTTP. Пароль и данные шифруются. Но два соединения и проблемы с файрволами никуда не делись, к ним добавилась путаница между «явным» режимом на порту 21 и «неявным» на 990. FTPS встречается там, где нужна совместимость со старым корпоративным софтом.
SFTP (SSH File Transfer Protocol) с FTP не связан вообще, несмотря на название. Это передача файлов поверх SSH: одно соединение, порт 22, всё зашифровано, авторизация по паролю или ключу, с файрволами дружит. Именно его сегодня выдают нормальные хостинги по умолчанию. Разница между FTPS и SFTP, механика ключей и настройка клиентов подробно в отдельной статье про SFTP.
| Параметр | FTP | FTPS | SFTP |
|---|---|---|---|
| Основа | Собственный протокол | FTP + TLS | SSH |
| Порт | 21 (+20 для данных) | 21 или 990 | 22 |
| Шифрование | Нет | Да | Да |
| Соединений | Два | Два | Одно |
| Дружит с файрволами | Плохо | Плохо | Хорошо |
| Вход по ключу | Нет | Сертификат | Да, SSH-ключ |
| Когда брать | Никогда, кроме локальной сети | Старый корпоративный софт | По умолчанию |
Практический совет для FileZilla: в поле «Хост» пишите sftp://адрес или в менеджере сайтов выбирайте «SFTP: SSH File Transfer Protocol», порт 22. Логин и пароль обычно те же, что для SSH. Если хостинг предлагает только FTP без шифрования, это повод задуматься о смене хостинга, а пока хотя бы не пользоваться им из общественного Wi-Fi.
CheckroiПодборка курсов по системному администрированию25 курсов • 14 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
Какой протокол используется для безопасной передачи данных
Вопрос «какой протокол безопасный» звучит чаще любого другого, и ответ на него короткий: безопасным протокол делает шифрование, а шифрование в интернете почти всегда означает TLS.
TLS (Transport Layer Security) это протокол, который вклинивается между транспортом (TCP) и приложением (HTTP, SMTP, FTP) и делает три вещи. Шифрует данные, чтобы их нельзя было прочитать по дороге. Проверяет целостность, чтобы их нельзя было незаметно подменить. И удостоверяет сервер сертификатом, чтобы вы не отдали пароль сайту-двойнику.
Старое название SSL до сих пор в ходу («SSL-сертификат»), хотя сам SSL мёртв с 2015 года. Актуальная версия TLS 1.3 описана в RFC 8446, а TLS 1.0 и 1.1 официально выведены из употребления в 2021 году.
Отсюда простое правило чтения названий. Буква S в конце или в начале обычно означает «завёрнуто в TLS или SSH»: HTTP становится HTTPS, FTP превращается в FTPS или SFTP, SMTP в SMTPS, IMAP в IMAPS. Пара «небезопасный / безопасный» почти для каждого протокола выглядит так:
| Задача | Открытый протокол | Защищённая замена |
|---|---|---|
| Сайты | HTTP (80) | HTTPS (443) |
| Файлы | FTP (21) | SFTP (22) или FTPS |
| Удалённый терминал | Telnet (23) | SSH (22) |
| Отправка почты | SMTP (25) | SMTP с TLS (587, 465) |
| Получение почты | IMAP (143), POP3 (110) | IMAPS (993), POP3S (995) |
| DNS-запросы | DNS (53) | DNS over HTTPS (443), DNS over TLS (853) |
Шифрование защищает канал, но не защищает от всего. Протоколы можно атаковать и по-другому: подделать адрес отправителя (это спуфинг), завалить сервер миллионами UDP-пакетов, чтобы он перестал отвечать живым людям (это DDoS), или просто найти сервис, который забыли обновить. От таких вещей на границе сети ставят межсетевые экраны, которые разбирают содержимое протоколов, а не только смотрят на номера портов: как они устроены, объясняли в материале про NGFW.
КВН сюда же. Под этим словом живёт целое семейство протоколов (WireGuard, OpenVPN, IPsec, IKEv2), которое заворачивает весь трафик устройства в зашифрованный туннель до промежуточного сервера. Сайт видит адрес КВН-сервера, провайдер видит только зашифрованный поток. Из них WireGuard самый простой и быстрый, он работает поверх UDP и умещается в четыре тысячи строк кода.
Правило одной строкой. Если в настройках есть выбор между протоколом с буквой S и без неё, всегда выбирайте с буквой S. Исключений в 2020-х не осталось.
Протоколы, о которых говорят сетевые инженеры
Ещё одна группа протоколов обычному пользователю не видна, но без неё пакет не доедет дальше домашнего роутера. Их стоит знать хотя бы по названиям, если планируете идти в сети всерьёз.
ARP (Address Resolution Protocol) работает внутри одной локальной сети и отвечает на вопрос «у кого IP-адрес 192.168.1.10, назовите свой MAC-адрес». MAC-адрес это заводской номер сетевой карты, по нему кадры ходят внутри сети, а IP нужен уже для выхода наружу.
DHCP (Dynamic Host Configuration Protocol) выдаёт устройствам IP-адреса автоматически. Когда телефон подключается к Wi-Fi и через секунду уже в интернете, это роутер по DHCP сообщил ему адрес, маску, шлюз и DNS-сервер. Без DHCP всё это пришлось бы вбивать руками на каждом устройстве.
ICMP (Internet Control Message Protocol) это служебные сообщения: «адресат недоступен», «время жизни пакета истекло». На нём построены ping и traceroute, первые команды любой диагностики.
OSPF и BGP это протоколы маршрутизации. Данные они не переносят, их работа другая: помочь маршрутизаторам договориться, каким путём слать пакеты. OSPF работает внутри одной организации и быстро перестраивает маршруты при обрыве линии. BGP склеивает интернет из десятков тысяч независимых сетей: провайдеры через него объявляют друг другу, какие адреса у них есть.
Когда «упал интернет у половины страны», в новостях почти всегда фигурирует ошибка в настройке BGP. Освоение этих двух протоколов и отличает сетевого инженера от сисадмина: с чего начать и за сколько дойти до CCNA, рассказали в статье «Как стать сетевым инженером с нуля».
Как увидеть протоколы своими глазами
Всё выше можно прочитать, но лучше один раз увидеть. Для этого есть Wireshark, бесплатный сниффер, который показывает каждый пакет, прошедший через сетевую карту, с разбором по уровням. Ставится на Windows, macOS и Linux, скачивается с официального сайта.
Первый эксперимент занимает пять минут. Запускаете захват на своём Wi-Fi-адаптере, открываете в браузере любой сайт, останавливаете захват. В фильтре пишете dns: видите запрос «какой адрес у домена» и ответ с IP. Меняете фильтр на tcp.flags.syn==1: видите тройное рукопожатие, три пакета SYN, SYN-ACK, ACK. Пишете tls: видите, как браузер и сервер обмениваются сертификатом и ключами.
А вот самого HTTP внутри HTTPS вы не увидите, потому что он зашифрован. Это и есть наглядное объяснение, зачем нужна буква S.
Второй эксперимент показательнее. Найдите в интернете любой тестовый FTP-сервер без шифрования, подключитесь к нему из FileZilla по обычному FTP и посмотрите захват с фильтром ftp. Логин и пароль будут лежать в пакетах открытым текстом. После этого желание пользоваться FTP из кафе пропадает навсегда.
Wireshark это базовый инструмент сетевого инженера, сисадмина и специалиста по безопасности, его спрашивают почти на каждом собеседовании. Разбирать его глубже удобнее на курсах, где Wireshark идёт отдельным модулем: там дают готовые записи трафика с атаками и учат их читать.
Что значит «ошибка сетевого протокола» и как её чинить
Сообщение «ошибка сетевого протокола» чаще всего приходит из двух мест: из браузера Firefox и из Minecraft. Общего у них одно: приложение получило от сервера ответ, который не укладывается в правила протокола, и не смогло его разобрать.
В браузере («PR_CONNECT_RESET_ERROR», «ERR_HTTP2_PROTOCOL_ERROR», «сетевая ошибка протокола») виноват обычно кто-то посередине: антивирус, который вскрывает HTTPS-трафик для проверки, корпоративный прокси, расширение браузера или сбоящий КВН.
Порядок действий: открыть сайт в режиме инкогнито (отключает расширения), временно выключить КВН и веб-защиту антивируса, очистить кеш и куки для сайта. Если помогло отключение КВН, попробуйте другой протокол внутри него, WireGuard вместо OpenVPN или наоборот. Если ошибка только на одном сайте и у всех, проблема на стороне сайта, и ждать её починки быстрее, чем что-то настраивать у себя.
В Minecraft «внутренняя ошибка сервера / ошибка сетевого протокола» почти всегда означает несовпадение версий: клиент и сервер говорят на разных версиях игрового протокола, либо на сервере стоит мод, которого нет у игрока. Сверьте версию игры с версией сервера, обновите или откатите клиент, проверьте список модов. Если играете по локальной сети, убедитесь, что хост и гость в одной сети и файрвол Windows пропускает игру, у неё UDP и TCP на порту 25565.
Общий принцип для любой такой ошибки: она означает, что протокол сработал как задумано. Правила нарушены, приложение отказалось гадать и честно сообщило об этом. Искать нужно того, кто правила нарушил, а это чаще всего посредник между вами и сервером. Для сайтов сюда же относятся ошибки 5xx, о которых уже писали, а чтобы не стать таким «посредником» для своих пользователей, полезно знать базовые правила защиты сайта.
Сводная таблица: протокол, уровень, порт, шифрование
Все основные протоколы передачи данных, которые разобрали выше, плюс несколько протоколов, которые встречаются реже, но в настройках роутера или на собеседовании всплывают.
| Протокол | Уровень TCP/IP | Транспорт и порт | Шифрование | Для чего |
|---|---|---|---|---|
| IP | Межсетевой | нет | Нет | Адресация и маршрутизация |
| ICMP | Межсетевой | нет | Нет | Диагностика: ping, traceroute |
| ARP | Канальный | нет | Нет | IP-адрес → MAC-адрес в локальной сети |
| TCP | Транспортный | нет | Нет | Надёжная доставка |
| UDP | Транспортный | нет | Нет | Быстрая доставка без гарантий |
| QUIC | Транспортный | UDP 443 | Да, встроено | Основа HTTP/3 |
| DNS | Прикладной | UDP/TCP 53 | Нет (DoH/DoT: да) | Домен → IP-адрес |
| DHCP | Прикладной | UDP 67/68 | Нет | Автоматическая выдача IP-адресов в сети |
| HTTP | Прикладной | TCP 80 | Нет | Веб-страницы |
| HTTPS | Прикладной | TCP 443 (HTTP/3: UDP 443) | TLS | Веб-страницы защищённо |
| FTP | Прикладной | TCP 21, 20 | Нет | Файлы (устарел) |
| FTPS | Прикладной | TCP 21 или 990 | TLS | Файлы для старых систем |
| SFTP | Прикладной | TCP 22 | SSH | Файлы, стандарт по умолчанию |
| SSH | Прикладной | TCP 22 | Да | Удалённый терминал, туннели |
| Telnet | Прикладной | TCP 23 | Нет | Удалённый терминал (устарел) |
| SMTP | Прикладной | TCP 25, 587, 465 | TLS на 587/465 | Отправка почты |
| IMAP | Прикладной | TCP 143, 993 | TLS на 993 | Чтение почты с сервера |
| POP3 | Прикладной | TCP 110, 995 | TLS на 995 | Скачивание почты |
| NTP | Прикладной | UDP 123 | Нет | Синхронизация времени |
| RDP | Прикладной | TCP 3389 | TLS | Удалённый рабочий стол Windows |
| RTP | Прикладной | UDP | SRTP: да | Голос и видео в реальном времени |
| MQTT | Прикладной | TCP 1883, 8883 | TLS на 8883 | Умный дом, датчики, IoT |
| WebSocket | Прикладной | TCP 80, 443 | WSS: TLS | Двусторонний обмен в браузере |
Таблицу можно распечатать и повесить над столом: девять из десяти вопросов про порты на собеседованиях закрываются строками HTTP, HTTPS, SSH, DNS, SMTP и FTP. Остальные значения смотрят в реестре IANA, наизусть их не помнит никто.
Какой протокол выбрать: 7 жизненных ситуаций
Теория закончилась, дальше практика. Берём типовые задачи и сразу ответ.
Ситуация 1: залить файлы на хостинг
SFTP, порт 22. Если хостинг выдал только FTP, спросите поддержку про SFTP: почти всегда он есть, просто не упомянут в письме. FTPS только если этого требует конкретный старый софт.
Ситуация 2: настроить почту на телефоне
Входящая: IMAP, порт 993, шифрование SSL/TLS. Исходящая: SMTP, порт 587, шифрование STARTTLS (или 465 с SSL). POP3 не выбирайте, если не понимаете, зачем он вам.
Ситуация 3: подключиться к серверу
SSH с ключом вместо пароля. Telnet забыть. Для Windows-сервера с графикой: RDP, но только через КВН, открытый в интернет порт 3389 это классический вход для взломщиков.
Ситуация 4: сделать свой сайт
Только HTTPS, сертификат бесплатно у Let’s Encrypt. HTTP настраивается лишь как редирект на HTTPS. Включите HTTP/2, а если хостинг или CDN умеет, то HTTP/3.
Ситуация 5: написать чат или игру
Текстовый чат: WebSocket поверх HTTPS. Голос и видео: WebRTC (встроенный в браузеры стандарт звонков), который внутри использует UDP и шифрованный RTP. Быстрая онлайн-игра: UDP со своей логикой досылки важных пакетов, так делают все крупные игровые движки.
Ситуация 6: собрать умный дом или датчики
MQTT: он создан для маленьких устройств и плохих сетей, шлёт крошечные сообщения через центральный брокер (сервер-посредник, который раздаёт их подписчикам). Порт 8883 с TLS. Подробнее про эту область в статье про интернет вещей.
Ситуация 7: разобраться, почему «не работает»
Последовательность та же, что у любого сисадмина: ping (проверяет IP-связность через ICMP), затем nslookup или dig (проверяет DNS), затем curl -v к нужному порту (проверяет TCP и HTTP). На каком шаге сломалось, на том уровне и проблема. Если хочется увидеть пакеты глазами, Wireshark покажет каждый.
Где научиться работать с сетевыми протоколами
Понимать протоколы на уровне этой статьи достаточно, чтобы не бояться настроек и говорить с поддержкой на одном языке. Если хочется дальше, в профессию, у неё есть три входа. Сетевой инженер работает с маршрутизаторами, коммутаторами и протоколами маршрутизации вроде OSPF и BGP, о роли и деньгах рассказали в статье «Кто такой сетевой инженер». Системный администратор отвечает за серверы, почту и доступы, и у нас есть план, как им стать с нуля. Специалист по информационной безопасности смотрит на те же протоколы глазами атакующего.
Всем трём нужна одна база: модель TCP/IP, руки на Wireshark, Linux и хотя бы один лабораторный стенд вроде Cisco Packet Tracer или GNS3. Самоучкой это собирается за полгода по книгам Таненбаума и Олифер, но на курсе с проверкой лабораторных быстрее и без дыр в фундаменте. Ниже подборка программ по сетевым технологиям из нашего каталога: сравнивайте по длительности, наличию практики на оборудовании и подготовке к сертификации.
CheckroiПодборка курсов по Cisco8 курсов • 5 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
| Курс | Школа | Стоимость со скидкой | В рассрочку | Длительность | Обзор курса от Checkroi |
|---|---|---|---|---|---|
| Профессия «Сетевой инженер» Перейти на сайт курса |  Нетология | 90 800 ₽ | 3575 ₽/мес. | 12 месяцев | Обзор курса |
| Сетевые технологии Перейти на сайт курса |  Merion | 21 840 ₽ | 1578 ₽/мес. | 2 месяца | Обзор курса |
| Сетевые технологии Huawei Перейти на сайт курса | Merion | 11 830 ₽ | 938 ₽/мес. | 2 месяца | Обзор курса |
| Учебная программа “Кибербезопасность и Сетевые технологии” Перейти на сайт курса |  Академия ТОП | Бесплатно | 4040 ₽/мес. | 2 years | Обзор курса |
| Учебная программа “Кибербезопасность и Сетевые технологии” Перейти на сайт курса | Академия ТОП | Бесплатно | 4370 ₽/мес. | 2 years | Обзор курса |
| Сетевой инженер - курс переподготовки Перейти на сайт курса |  АПОК | 32 980 ₽ | 2748 ₽/мес. | 280 часов | Обзор курса |
| Факультет сетевого инженера Перейти на сайт курса |  GeekBrains | 145 925 ₽ | 6236 ₽/мес. | 11 месяцев | Обзор курса |
| Сетевой инженер Перейти на сайт курса |  OTUS | Бесплатно | - | 5 месяцев | Обзор курса |
| Сетевой инженер - переподготовка Перейти на сайт курса |  ЭКОДПО | 54 980 ₽ | 2749 ₽/мес. | 2 месяца | Обзор курса |
| Сетевой инженер: переподготовка с дипломом Перейти на сайт курса |  НЦПО | 17 250 ₽ | 1320 ₽/мес. | 256 часов | Обзор курса |
Больше программ — в полном каталоге курсов по сетевым технологиям
Если интересует именно карьерный трек, загляните в подборки курсов для сетевых инженеров и курсов системных администраторов. А если по ходу статьи встретились незнакомые слова, они наверняка есть в словаре айтишника на 150 терминов.