Специалист по security awareness учит сотрудников компании замечать фишинг, звонки «из службы безопасности» и прочие уловки, на которые рассчитывают злоумышленники. В русских вакансиях его называют по-разному: специалист по повышению осведомлённости в области ИБ, антифишинг-аналитик, Security Awareness Manager, специалист по цифровой безопасности сотрудников. Работа у всех одна: сделать так, чтобы люди перестали быть самым простым входом в сеть компании.
Спрос на роль объясняет статистика атак. По отчёту Positive Technologies за первое полугодие 2025 года, социальную инженерию применили в 50 % успешных атак на организации, а главным каналом осталась электронная почта: 88 % таких атак начинались с письма. Против такого письма антивирус бессилен, если человек сам перешёл по ссылке и ввёл пароль.
Ниже разберём, чем эта роль отличается от специалиста по информационной безопасности и корпоративного тренера, из чего состоит её работа, как выглядит цикл обучающей программы и где искать такие вакансии. Цифры по рынку мы сняли сами 2 октября 2026 года с hh.ru, нормы взяли из текстов законов, методику из публикации NIST. Если хотите сразу посмотреть программы, загляните в онлайн-курсы по информационной безопасности.
 Рекомендуем курсы для специалистов по информационной безопасности
 НетологияСпециалист по информационной безопасности: расширенный курс117 300 ₽13 месяцев
 SkillboxПрофессия Этичный хакер178 533 ₽12 месяцев
 Moscow Business AcademyЦифровая трансформация в бизнесе234 000 ₽9 месяцев
 ЭдюсонЮрист в сфере IT80 000 ₽4 месяца
 SkillFactoryОнлайн-магистратура МИФИ "Информационная безопасность"225 000 ₽ /семестр24 месяца
 CBSMBA Управление безопасностью238 400 ₽1 год
Кто такой специалист по security awareness простыми словами
Это человек на стыке двух миров: информационной безопасности и обучения взрослых. Он знает, как устроены фишинг, вишинг и подмена голоса, и умеет объяснить это бухгалтеру, кладовщику и директору так, чтобы те запомнили и поменяли привычки.
В Сбере роль описывают похоже: Security Awareness Manager организует обучение сотрудников, планирует программы на основе данных о свежих угрозах и проверяет, что знания усвоились. Отдельная ставка под эту работу есть в основном у банков, нефтянки, телекома и крупного IT. В компаниях поменьше программу ведёт кто-то из отдела ИБ, и awareness становится одной из его обязанностей.
Внутри большой профессии специалиста по кибербезопасности это одна из немногих ролей, где главный рабочий инструмент текст, а консоль нужна редко. Поэтому сюда приходят не только безопасники, но и люди из корпоративного обучения, HR и внутренних коммуникаций.
Чем он отличается от специалиста по ИБ, корпоративного тренера и пентестера
Роль часто путают с соседями: кто-то видит в ней «ещё одного безопасника», кто-то «тренера, который рассказывает про пароли». Таблица разводит пять профессий по главному вопросу, на который каждая отвечает.
| Специалист | Главный вопрос | С кем работает | Что делает | Чего обычно не делает |
|---|---|---|---|---|
| Специалист по security awareness | Как сделать, чтобы сотрудник не открыл вредоносное письмо | Все сотрудники, HR, руководители, отдел ИБ | Обучение, фишинг-симуляции, рассылки, метрики поведения | Не настраивает средства защиты и не расследует взломы |
| Специалист по ИБ | Как защитить данные и системы компании | Инфраструктура, политики, регуляторы | Доступы, средства защиты, аудит, документы | Редко строит программу обучения как продукт |
| Корпоративный тренер | Как научить сотрудников навыку | Сотрудники, руководители подразделений | Тренинги по продажам, сервису, управлению | Не знает техник атак и не проверяет сотрудников на фишинг |
| Пентестер | Как злоумышленник проникнет в компанию | Заказчик, отдел ИБ | Ищет уязвимости, в том числе через социальную инженерию | Не учит людей после теста, сдаёт отчёт и уходит |
| Методист | Как устроить курс, чтобы он работал | Эксперты, авторы, учащиеся | Программы, сценарии уроков, задания | Не разбирается в угрозах без помощи эксперта |
Ближе всего к роли пентестер, который проводит социотехнический тест: оба пишут фишинговые письма. Разница в цели. Пентестер доказывает, что компанию можно взломать через людей, а специалист по awareness добивается, чтобы через полгода это стало труднее. Про то, как атаки потом расследуют, рассказываем в материале о том, кто такой форензик и чем он отличается от пентестера.
Канал основателя Checkroi Вани Буявца3 700 человек читают мой Телеграм-канал про нейросетиСобрал промпты для Claude Code и ChatGPT, разборы ИИ-инструментов и лайфхаки по продвижению бизнеса в одном местеПрисоединитьсяЧем занимается специалист по security awareness: основные задачи
Набор задач легко восстановить по вакансиям. Например, в объявлении «Газпром нефти» на позицию антифишинг-аналитика перечислены стратегия направления, сопровождение обучающей платформы, сценарии фишинговых писем и аналитические отчёты. У других работодателей список похожий:
- Оценка рисков по людям. Какие отделы чаще получают атаки, у кого доступ к деньгам и персональным данным, кто работает с внешней почтой.
- Программа обучения. План на год: вводный курс для новичков, короткие уроки раз в месяц, отдельные модули для бухгалтерии, руководителей и IT.
- Фишинговые симуляции. Учебные письма, похожие на настоящие атаки, с разбором для тех, кто кликнул.
- Материалы и коммуникации. Памятки, дайджесты о новых схемах мошенничества, посты во внутреннем портале, плакаты у лифтов.
- Работа с платформой. Загрузка сотрудников, назначение курсов, настройка рассылок, выгрузка результатов.
- Метрики и отчёты. Доля кликнувших, доля сообщивших о подозрительном письме, процент прошедших обучение, динамика по отделам.
- Связь с отделом ИБ. Свежие инциденты превращаются в учебные сюжеты, а сообщения сотрудников о фишинге уходят аналитикам.
В технических командах к этому добавляют администрирование: в той же вакансии «Газпром нефти» просят опыт с Linux, PostgreSQL или MySQL и базовые HTML, CSS и JavaScript, потому что учебные письма и лендинги собирают вручную.
Где эта роль есть в России: что показали вакансии
Мы проверили hh.ru по всей России 2 октября 2026 года. Если искать по названию вакансии, отдельная роль почти не видна: с «security awareness» в заголовке нашлась одна вакансия, со словом «осведомлённости» ни одной. Если искать по тексту, картина другая.
Фраза «повышению осведомленности» нашлась в 115 объявлениях. После очистки получилась такая цепочка: 115 в поиске → 111 уникальных → 82 позиции в информационной безопасности → 65 после склейки одной вакансии, размещённой в нескольких городах. Остальные 29 объявлений про охрану труда, фармацевтику и продажи, где слово встретилось случайно. Ещё 11 вакансий упоминают security awareness прямо в тексте обязанностей.
Вывод из этих чисел простой. На рынке чаще ищут безопасника, который среди прочего ведёт обучение, чем отдельного специалиста только под awareness. Поэтому роль удобнее описывать через форматы, в которых она встречается.
| Формат роли | С чем работает | Где встречается | Кому подходит |
|---|---|---|---|
| Антифишинг-аналитик | Учебные рассылки, платформа, разбор результатов | Крупные компании с собственным SOC | Тем, кто любит техническую часть и анализ данных |
| Менеджер программы (Security Awareness Manager) | Стратегия, бюджет, метрики, отчёты руководству | Банки, телеком, холдинги | Опытным безопасникам и руководителям обучения |
| Методолог или автор курсов по ИБ | Сценарии уроков, тесты, памятки | Отделы ИБ, учебные центры вендоров | Методистам и авторам, готовым разобраться в угрозах |
| Специалист по ИБ с обучением в обязанностях | Средства защиты, документы и инструктажи | Средний бизнес, госучреждения, заводы | Тем, кто входит в ИБ и хочет широкой практики, в том числе выпускникам курсов по кибербезопасности |
| Консультант вендора или интегратора | Внедрение платформы у клиентов | Компании, которые продают сервис как услугу | Тем, кто готов работать с разными заказчиками |
Внутри самих вакансий преобладают позиции с опытом от трёх до шести лет (43 из 82), позиций для новичков без опыта всего одна. В подразделения ИБ берут людей, которые уже видели инциденты своими глазами.
CheckroiПодборка курсов по кибербезопасности65 курсов • 25 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
Инструменты и методы работы
Набор методов выбирают под риски компании. Бухгалтерии нужны сценарии с поддельными счетами, руководителям звонки от «начальства», разработчикам ловушки в репозиториях и мессенджерах. Для команд разработки программу часто ведут вместе с DevSecOps-инженером.
| Метод | На чём строится | Для каких задач | Как часто |
|---|---|---|---|
| Фишинговая симуляция | Учебное письмо по шаблону реальной атаки | Проверить навык и показать уязвимые отделы | Обычно раз в месяц или квартал |
| Микрокурсы на платформе | Уроки на 5–15 минут, тест в конце | Основы кибергигиены для всех | Регулярно в течение года |
| Вводный инструктаж | Курс и памятка при выходе на работу | Новички в первые дни | При найме |
| Дайджесты и памятки | Короткие тексты о свежих схемах | Напоминать о теме между курсами | Раз в 2–4 недели |
| Разбор инцидентов | Обезличенная история настоящей атаки | Показать цену ошибки на своём примере | После заметных случаев |
| Кнопка «сообщить о фишинге» | Плагин в почтовом клиенте | Приучить сотрудников сообщать о подозрительных письмах | Постоянно |
Большую часть рутины берут на себя платформы. В России продают Kaspersky Security Awareness, Phishman, Secure-T, StopPhish и решения крупных интеграторов. Выбор платформы обычно делает отдел ИБ вместе с закупками, а специалист потом живёт в ней каждый день, поэтому опыт с любой из таких систем в резюме ценится выше общих слов про «киберграмотность».
Важный нюанс. Платформа сама по себе не меняет поведение людей. Она рассылает уроки и письма, а решать, какие сценарии важны именно этой компании, остаётся человеку.
Если хочется посмотреть, как устроены такие атаки со стороны злоумышленника, в каталоге есть отдельные курсы по социальной инженерии.
CheckroiПодборка курсов для специалистов по информационной безопасности167 курсов • 29 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
Как устроен рабочий цикл программы
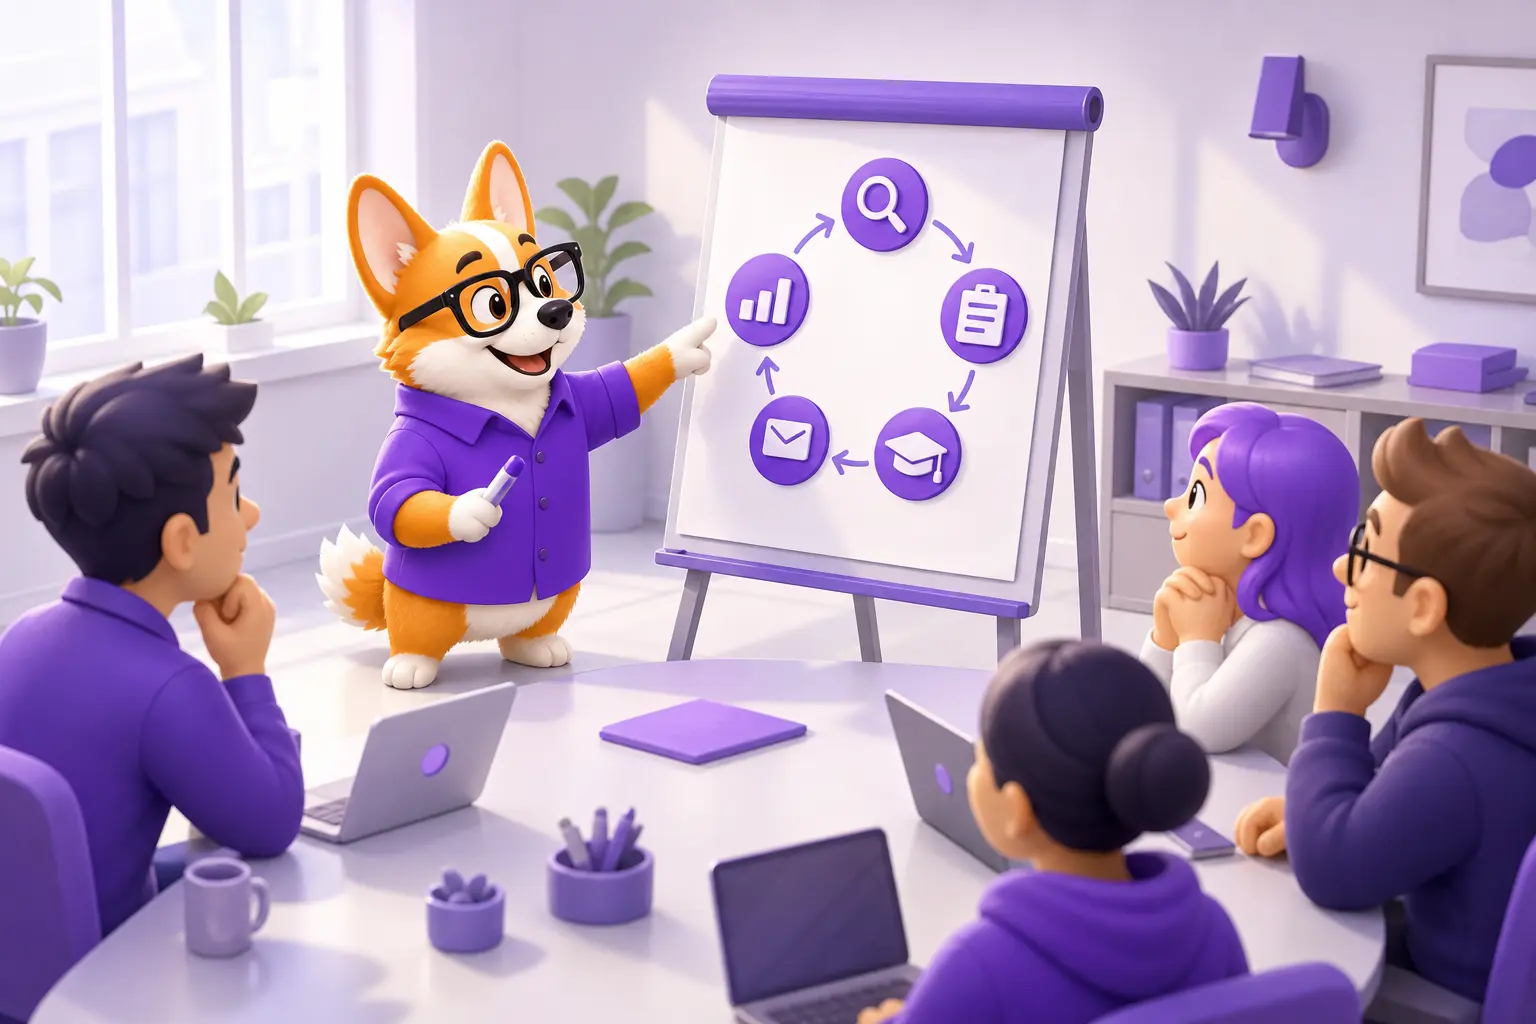
Американский институт стандартов NIST в 2024 году обновил руководство SP 800-50 Rev. 1 о том, как строить программы обучения кибербезопасности. Главная мысль документа: программа идёт по кругу, где за обучением следуют проверка, разбор результатов и новый план.
На практике цикл выглядит так. Сроки ниже ориентировочные, в компании на 300 человек всё идёт быстрее, чем в холдинге на 30 тысяч.
Этап первый: оценка рисков и аудитории (от 2 до 4 недель)
Специалист вместе с отделом ИБ смотрит на прошлые инциденты, карту доступов и структуру компании. На выходе список рискованных групп: кто платит по счетам, кто работает с персональными данными, кто отвечает внешним клиентам.
Здесь же снимают исходную точку. Первая учебная рассылка без предупреждения показывает, сколько людей кликают по ссылке сейчас, до всякого обучения.
Этап второй: план и материалы (от 3 до 6 недель)
Под каждую группу подбирают темы, формат и частоту. Готовые курсы платформы берут как основу и дописывают своё: внутренние правила, контакты дежурной смены, примеры из жизни компании.
Согласования отнимают больше времени, чем кажется. Тексты смотрят юристы, HR и руководители подразделений, а иногда и профсоюз.
Этап третий: запуск обучения (постоянно)
Курсы назначают волнами, новички получают вводный модуль в первую неделю. Специалист отвечает на вопросы, напоминает отстающим и собирает отзывы, чтобы переписать слабые уроки.
Этап четвёртый: фишинговые симуляции (раз в месяц или квартал)
Учебные письма усложняются от раунда к раунду: сначала грубая подделка, потом письмо «от» знакомого сервиса, потом персональная атака на конкретный отдел. Кликнувший сотрудник сразу видит короткое объяснение, где был подвох.
Этап пятый: метрики и отчёт (раз в квартал)
Руководству важно, как изменилось поведение сотрудников, поэтому в отчёт идут:
- доля кликнувших по учебным письмам и её динамика;
- доля сообщивших о подозрительном письме и время до первого сообщения;
- отделы, где результаты стоят на месте;
- настоящие атаки, которые сотрудники заметили сами.
По итогам квартала план правят, и цикл идёт заново. Результат нескольких таких кругов называют культурой информационной безопасности: о подозрительном письме сообщают раньше, чем по нему кто-то кликнет. Между раундами специалист участвует в разборах инцидентов и обновляет памятки под новые схемы мошенников.
CheckroiПодборка курсов по корпоративному обучению19 курсов • 13 школСравните цены, школы, программу и найдите выгодные предложения по обучениюСравнить→
 Канал основателя Checkroi Вани БуявцаЗабирайте промпты и обучение по нейросетям в моём Телеграм-каналеБольше 3 700 человек уже применяют Claude Code, ChatGPT и другие нейросети в работе, учёбе, бизнесе и жизниПерейти в канал
Что должен знать и уметь специалист
Профессиональные знания
- Техники социальной инженерии: фишинг, вишинг, смишинг, претекстинг, подмена голоса и видео.
- Основы информационной безопасности: учётные записи, двухфакторная аутентификация, почтовая безопасность, работа SOC.
- Законодательство о персональных данных и внутренние политики компании.
- Методика обучения взрослых: короткие уроки, повторение, сценарии, оценка результата.
- Работа с данными: выгрузки из платформы, сводные таблицы, простая визуализация.
- Для технических позиций: Linux, почтовые серверы, верстка писем, иногда Python.
Личные качества
- Умение объяснять сложное без жаргона и без запугивания.
- Терпение: поведение тысяч людей меняется медленно.
- Аккуратность с этикой, потому что результаты проверок касаются конкретных людей.
- Готовность договариваться с HR, юристами и руководителями, у которых свои приоритеты.
Неочевидный навык роли: писать как маркетолог. Рассылку про безопасность открывают, только если тема письма цепляет так же, как реклама. Хороший специалист по awareness пишет заголовки, тестирует их и смотрит на открываемость. О том, как устроено корпоративное обучение со стороны L&D, подробнее в материале про тренинг-менеджера.
Правила и этика фишинговых проверок
Учебная атака на собственных коллег легко оборачивается против программы. Поэтому опытные специалисты соблюдают несколько принципов.
- За первую ошибку разбирают, но не наказывают. Кликнувшего не выставляют на общий позор и не лишают премии за первую ошибку. Иначе люди перестают сообщать о подозрительных письмах.
- Правила согласованы заранее. Руководство, HR и юристы знают, что проверки идут, и утвердили их формат.
- Личные данные под защитой. Результаты по конкретным людям видит узкий круг, в отчёты наверх идут сводные цифры.
- Без жестоких сюжетов. Письма о мнимом увольнении, болезни родственника или выплатах, которых не будет, бьют по доверию к компании сильнее, чем учат.
- Только корпоративный контур. Проверки не трогают личные аккаунты и телефоны сотрудников.
Для части компаний обучение входит в прямые обязанности по закону. Статья 18.1 закона о персональных данных требует от оператора ознакомить с законодательством и политикой компании или обучить работников, которые обрабатывают персональные данные (ч. 1, п. 6). Поэтому программу awareness часто запускают как раз в связке с отделом защиты данных.
Плюсы и минусы профессии
Роль подходит не всем безопасникам и не всем тренерам. Вот что в ней хорошо и что трудно.
Плюсы:
- Результат измерим: долю кликнувших по учебным письмам считают каждый раунд, и динамику легко показать руководству.
- Мало прямой конкуренции: людей, которые понимают и угрозы, и обучение взрослых, на рынке немного.
- Вход в ИБ без глубокого программирования, если вы пришли из обучения или коммуникаций.
- Знакомство со всей компанией, от склада до совета директоров.
- Тема не устаревает: схемы мошенников меняются, а значит, нужны новые сценарии.
Минусы:
- Отдельных вакансий мало, и почти все они в крупных городах и больших компаниях.
- Результат зависит от людей, на которых у вас нет прямого влияния.
- Часть коллег воспринимает проверки как слежку, а специалиста как надзирателя.
- Много согласований: любой текст проходит юристов и HR.
- Безопасники иногда считают роль «нетехнической» и недооценивают её.
Профессия подойдёт тем, кто любит объяснять и спокойно относится к повторению одного и того же разными словами. Тем, кому интереснее искать уязвимости в коде, ближе роль AppSec-инженера.
Сколько зарабатывает специалист по security awareness
Отдельные awareness-вакансии крупных компаний зарплату почти не указывают, поэтому ориентир дают объявления ИБ-специалистов, у которых обучение сотрудников прописано в обязанностях. Из 65 таких вакансий сумму указали 25: медиана около 100 000 ₽ на руки, середина выборки от 78 000 до 114 000 ₽. Суммы «до вычета» мы пересчитали на руки по ставке 13 %.
Вилка широкая: от 52 000 ₽ у инженера ИБ в региональной больнице до 191 000 ₽ у специалиста по кибербезопасности в Москве и 220 000–300 000 ₽ у руководителя сектора. Москва и Петербург платят заметно больше регионов. Банки и крупные холдинги, где роль выделена в отдельную ставку, суммы в объявлениях обычно не публикуют.
Как стать специалистом по security awareness
В роль ведут два пути. Первый путь начинается в информационной безопасности: базовое образование по ИБ или переподготовка, работа в отделе защиты, затем методика обучения взрослых. Второй начинается в корпоративном обучении, HR или внутренних коммуникациях: тут не хватает знаний об угрозах, их добирают курсами по ИБ и практикой рядом с безопасниками. Подробный разбор первого пути есть в статье о том, как стать специалистом по информационной безопасности, второго в материале как стать корпоративным тренером.
Совет. Тем, кто уже работает в компании, быстрее всего войти так: вызваться вести обучение по ИБ в своём отделе. Через полгода у вас будет кейс с цифрами, а это сильнее любого сертификата.
Из международных сертификатов профильный один: SANS Security Awareness Professional (SSAP). В России его требуют редко, работодателю важнее опыт с платформами и понимание того, как устроены атаки.
Где учиться на специалиста по security awareness
Отдельных программ «под awareness» в России почти нет, поэтому учатся по частям. Базу по угрозам и защите дают курсы по информационной безопасности, навыки проектирования обучения — курсы по корпоративному обучению. Ниже подборка программ для специалистов по ИБ с ценами и сроками.
| Курс | Школа | Стоимость со скидкой | В рассрочку | Длительность | Обзор курса от Checkroi |
|---|---|---|---|---|---|
| Специалист по информационной безопасности: расширенный курс Перейти на сайт курса | Нетология | 117 300 ₽ | 4018 ₽/мес. | 13 месяцев | Обзор курса |
| Специалист по информационной безопасности Перейти на сайт курса | Нетология | 88 740 ₽ | 3697 ₽/мес. | 12 месяцев | Обзор курса |
| Профессия Этичный хакер Перейти на сайт курса | Skillbox | 178 533 ₽ | 5477 ₽/мес. | 12 месяцев | Обзор курса |
| Цифровая трансформация в бизнесе Перейти на сайт курса | Moscow Business Academy | 234 000 ₽ | - | 9 месяцев | Обзор курса |
| Кибербезопасность Перейти на сайт курса | Нетология | 200 000 ₽ | - | 24 месяца | Обзор курса |
| Юрист в сфере IT Перейти на сайт курса | Эдюсон | 80 000 ₽ | 6666 ₽/мес. | 4 месяца | Обзор курса |
| Специалист по кибербезопасности Перейти на сайт курса | Эдюсон | 145 900 ₽ | 6079 ₽/мес. | 5 месяцев | Обзор курса |
| Онлайн-магистратура МИФИ "Информационная безопасность" Перейти на сайт курса | SkillFactory | 225 000 ₽ | - | 24 месяца | Обзор курса |
| Информационные системы и технологии (Бакалавриат) Перейти на сайт курса |  Университет Синергия | 440 000 ₽ | - | 4 года | Обзор курса |
| Управление безопасностью на предприятии Перейти на сайт курса | Moscow Business Academy | 286 000 ₽ | - | 9 месяцев | Обзор курса |
Больше программ — в полном каталоге курсов для специалистов по информационной безопасности
Главное о профессии
Специалист по security awareness отвечает за самую уязвимую часть защиты компании: людей. Социальную инженерию применяют в каждой второй успешной атаке на организации, и почти всегда она начинается с письма. Работа роли складывается из оценки рисков, обучения сотрудников информационной безопасности, учебных фишинговых рассылок и метрик, которые показывают, меняется ли поведение.
Отдельных вакансий пока немного, зато обучение сотрудников уже прописано в десятках объявлений для специалистов по ИБ с медианой около 100 000 ₽ на руки. Войти можно и со стороны безопасности, и со стороны обучения взрослых. Решает умение говорить с людьми об угрозах так, чтобы они сами захотели сообщить о подозрительном письме.